Analista infiltrado do Google ajudou a desmontar gangue hacker global
Um analista disfarçado da Mandiant passou meses dentro do grupo TeamPCP e ajudou a derrubar uma campanha que atingiu mais de 1.000 organizações.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
Desde março de 2026, um analista da Mandiant, subsidiária de cibersegurança do Google, se infiltrou disfarçado no canal de comunicação interna de um dos grupos de cibercrime mais ativos do momento, batizado de TeamPCP. Enquanto a gangue inseria código malicioso em pacotes de software de código aberto amplamente usados, o analista acompanhava a conversa em tempo real — sem que os criminosos soubessem.
Ao longo de meses, o TeamPCP comprometeu mais de 1.000 organizações e roubou cerca de meio milhão de credenciais, segundo a Mandiant. A operação foi detalhada pelo pesquisador Austin Larsen na conferência de segurança LABScon e revelada inicialmente pela revista Wired.
Quem é afetado
Entre as vítimas da campanha estão nomes de peso: a Comissão Europeia, a plataforma de código GitHub, a OpenAI e a Mistral AI, startup francesa de inteligência artificial avaliada em bilhões de dólares. O denominador comum é o uso de dependências de código aberto — bibliotecas mantidas por voluntários e usadas, muitas vezes sem revisão, dentro de sistemas corporativos críticos.
O que fazer agora
Times de segurança que dependem de pacotes open source podem reduzir a exposição a campanhas como a do TeamPCP:
- Auditar regularmente as dependências de projetos em produção, não só na instalação inicial;
- Monitorar alertas de comprometimento de bibliotecas nos gerenciadores de pacote usados (npm, PyPI, etc.);
- Trocar credenciais expostas em vazamentos anteriores, já que grupos como o TeamPCP reaproveitam listas roubadas;
- Acompanhar avisos de órgãos como a própria Mandiant e times de threat intel do setor.
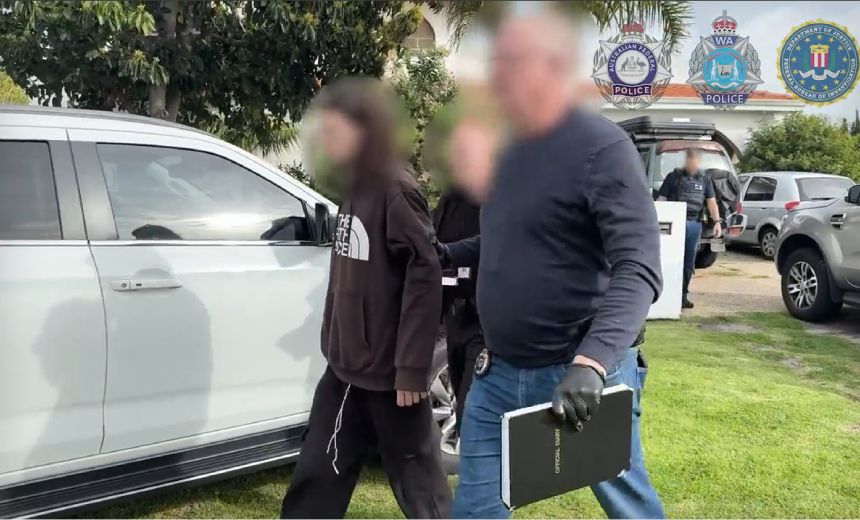
A investigação, conduzida em conjunto pela Polícia Federal Australiana, a polícia do estado da Austrália Ocidental e o FBI, resultou na prisão de dois suspeitos em Perth no fim de agosto: Ruben Ian Thomson, 21 anos, apontado como líder do grupo e réu em oito acusações — entre elas modificação não autorizada de dados e movimentação de mais de 100 mil dólares australianos em proventos de crime —, e Louis Michael Gaebler, 23 anos, que responde a seis acusações relacionadas.