Ataque sequestra mais de 300 nós de saída do Tor para espionar SSH
Por três dias, atacantes usaram um backdoor instalado desde agosto para interceptar conexões SSH e tentar capturar e-mails em texto claro em 333 relés da rede Tor.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
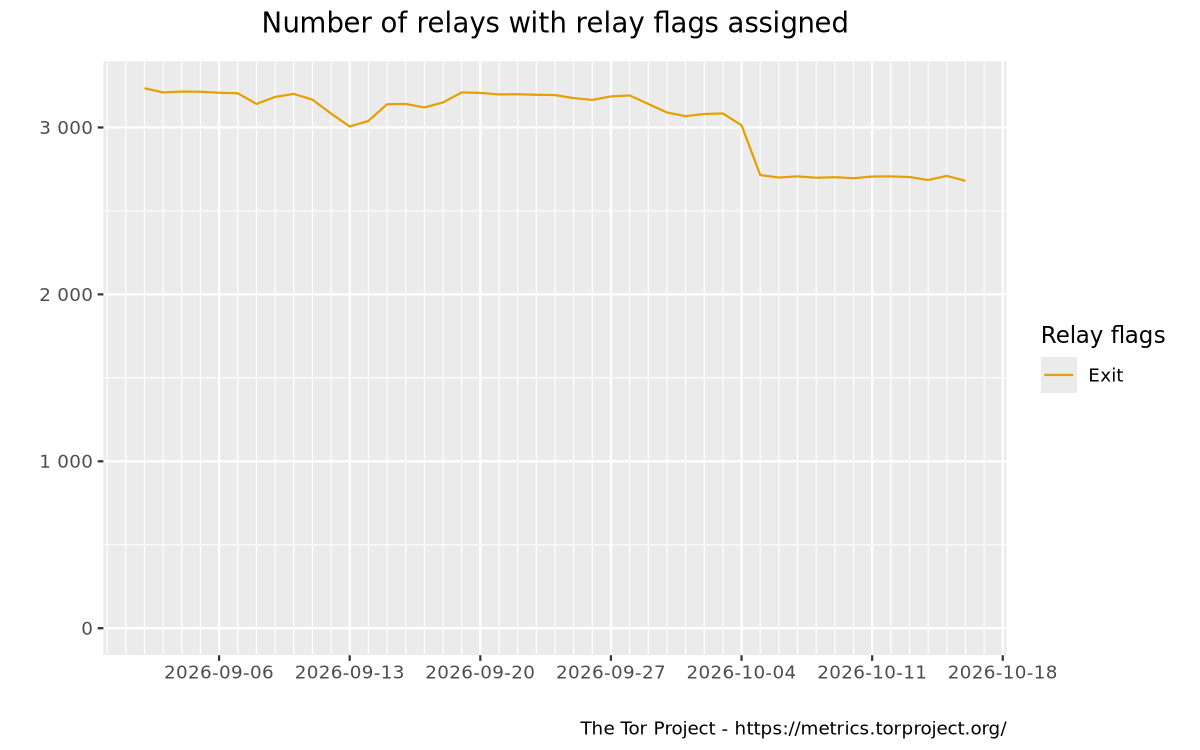
Entre 2 e 5 de outubro, atacantes conseguiram controlar 333 nós de saída (exit relays) da rede Tor — usada para navegar na internet de forma anônima —, o equivalente a cerca de 10% da capacidade de saída de toda a rede, que tem perto de 3 mil relés. O pesquisador independente conhecido como "kaba" notou o problema ao reparar que conexões SSH estavam sendo interceptadas e, com a ferramenta exitmap, testou os nós da rede até confirmar a escala do ataque.
A origem remonta a agosto: os atacantes usaram uma senha reaproveitada para invadir um servidor de gerenciamento do Tor e instalar um backdoor conhecido, o Ebury. A partir daí, alteraram a configuração dos relés para liberar a porta 22 (SSH) — que antes era bloqueada — e redirecionar essas conexões para 12 servidores próprios, que exibiam chaves de host falsas para capturar senhas digitadas. Em paralelo, os atacantes fecharam as portas de e-mail criptografadas, deixando só as portas sem criptografia abertas, numa tentativa de capturar e-mails em texto puro.
Quem é afetado
Usuários do Tor que fizeram login por SSH com senha (não com chave de acesso) através de um dos relés comprometidos entre 1º e 5 de outubro — principalmente quem aceitou um aviso de mudança de chave de host SSH sem verificar antes. Não há confirmação de que e-mails reais tenham sido capturados.
O que fazer agora
- Trocar login por senha em conexões SSH por autenticação por chave, de preferência com chave de hardware.
- Nunca aceitar um aviso de mudança de chave de host SSH sem confirmar a origem por outro canal.
- Quem usou SSH via Tor nessa janela de datas deve trocar as senhas usadas nesse período, por precaução.
O Tor Project identificou e removeu os relés maliciosos: a partir de 4 de outubro, todos foram marcados como "BadExit", e nenhum permanecia ativo no dia seguinte.