Chrome passa a analisar comandos copiados para barrar golpes de malware
O Google deu ao Chrome um recurso que analisa comandos suspeitos copiados pelo usuário para identificar o golpe ClickFix, que induz vítimas a instalar vírus manualmente. A ferramenta remove dados pessoais antes de enviar o conteúdo aos servidores da empresa.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
O Google passou a analisar, em situações específicas, comandos que o usuário copia enquanto navega no Chrome. O recurso entra em ação quando o navegador identifica indícios de que a pessoa pode ter sido induzida a copiar um comando perigoso — não é uma leitura geral de tudo o que vai para a área de transferência. Quando isso é detectado, o conteúdo copiado é enviado ao serviço de Navegação Segura (Safe Browsing) do Google para análise, e o Chrome exibe um alerta antes que o comando seja executado.
O alvo da medida é o golpe conhecido como ClickFix. Nele, criminosos levam a vítima a uma página que simula um problema técnico e instrui a abrir o PowerShell, o Prompt de Comando ou a janela Executar do Windows para colar um código de "correção". Na prática, esse código instala malware no computador. Em algumas campanhas, o conteúdo colado nem corresponde ao que é mostrado na tela, tornando o golpe ainda mais difícil de perceber.
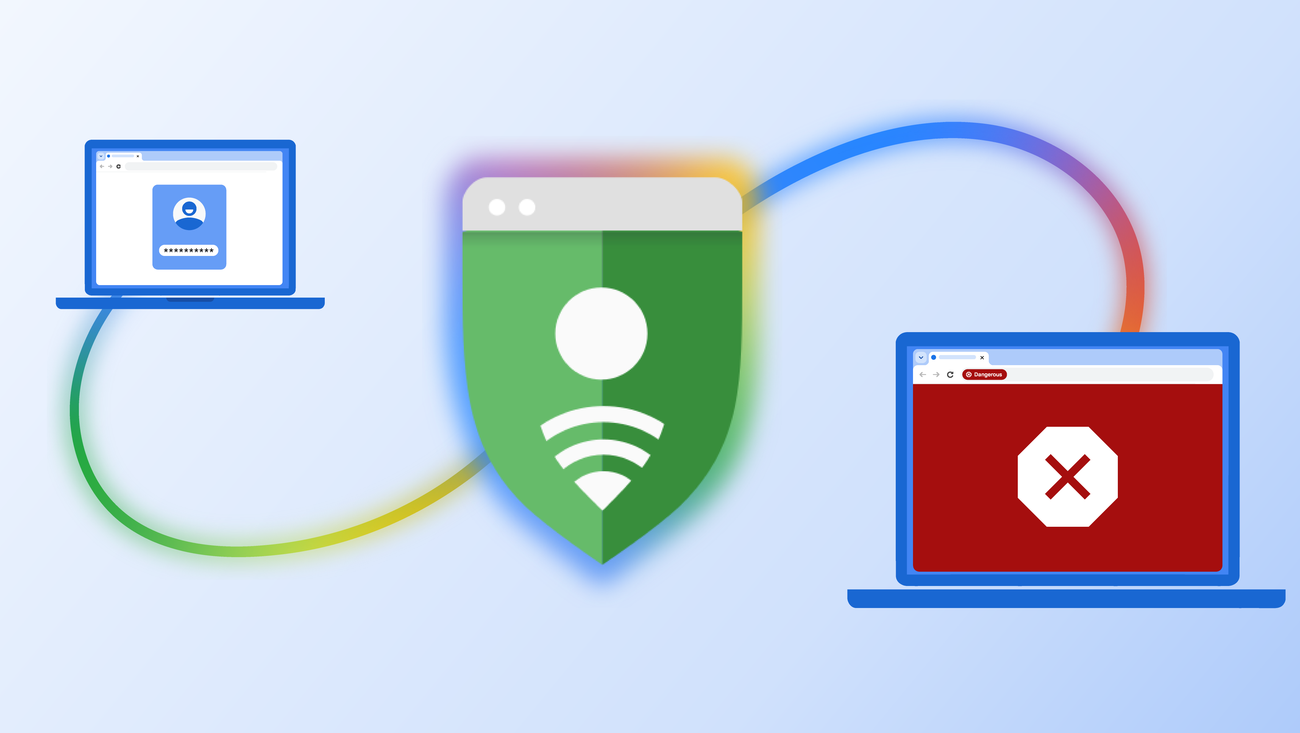 Foto: reprodução/blog.google
Segundo o Google, antes do envio aos servidores, informações capazes de identificar pessoalmente o usuário são removidas do conteúdo copiado. A empresa também afirma que o processamento de dados enviados nesse contexto é feito de forma efêmera, sem registro, retenção ou uso para treinar modelos.
Quem é afetado
O recurso está disponível apenas para quem já ativou a Proteção Reforçada (Enhanced Safe Browsing) do Chrome, modo de segurança que o próprio Google diz tornar o usuário até dez vezes mais seguro contra phishing e engenharia social em comparação à proteção padrão. Mais de 1 bilhão de pessoas já usam esse modo no navegador. Quem mantém o Chrome na configuração padrão de segurança não tem o monitoramento de comandos copiados ativado.
O que fazer agora
- Verifique se a Proteção Reforçada está ativa em Configurações > Privacidade e segurança > Segurança > Proteção reforçada;
- Desconfie de qualquer site que peça para colar comandos no PowerShell, no Prompt de Comando ou na janela Executar — esse é o padrão do golpe ClickFix;
- Nunca cole comandos copiados de páginas desconhecidas em terminais do sistema, mesmo que a instrução pareça resolver um erro ou atualização;
- Quem preferir não ter o conteúdo copiado analisado pelo Google pode manter a proteção padrão, mas perde essa camada extra de verificação;
- Mantenha o Chrome atualizado, já que o recurso faz parte de uma leva maior de defesas contra golpes anunciada recentemente pela empresa.
Atualização (22/10, 03:55): Atualização (22/10): Além de escanear comandos copiados para evitar o golpe ClickFix, o pacote de segurança anunciado pelo Google para o Chrome inclui uma segunda camada: um novo modelo do Gemini passa a analisar o conteúdo de páginas suspeitas para identificar lojas e sites falsos. O sistema roda em modo servidor (fora do computador do usuário) e só é ativado para quem usa o modo "Proteção Avançada" do navegador. Na prática, o Gemini avalia qual marca o site diz representar, o que a página está tentando vender, e gera uma pontuação de risco, que é combinada com a reputação do domínio já usada pela Navegação Segura do Chrome — a decisão final não fica só com a IA. O Google afirma que o texto da página só é enviado para análise quando há fortes indícios de golpe, é processado de forma temporária e não é usado para treinar os modelos da empresa.