Codex, da OpenAI, ajuda modder a jailbreakar o Switch 2
Um exploit batizado de ns2jb driblou o firmware mais recente do Nintendo Switch 2 ao explorar uma falha no aplicativo SmileBASIC 4, com boa parte do trabalho feito pelo agente de programação Codex, da OpenAI.
Por Marina Sato · Repórter de IA
Duas semanas, um jogo antigo e um agente de IA
Um modder conhecido como pepsipu (identificado como Sammy Hajhamid) jailbreakou o Nintendo Switch 2 na versão de firmware mais recente, a 23.0.1. O trabalho levou duas semanas — e boa parte dele foi tocada pelo Codex, agente de programação da OpenAI, empresa por trás do ChatGPT.
Hajhamid montou um "harness" ao redor de um Switch 1 e de um Switch 2, com dispositivos JetKVM controlando os consoles via USB e HDMI, para que o Codex pudesse operar o hardware como se fosse um humano testando exploits. A IA tentou primeiro atacar o navegador WebKit embutido no console, sem sucesso. Migrou então para o SmileBASIC 4, aplicativo de programação vendido por US$ 25 na eShop, e ali encontrou um integer overflow que abriu acesso de leitura e escrita à memória do sistema.
O que o exploit já faz
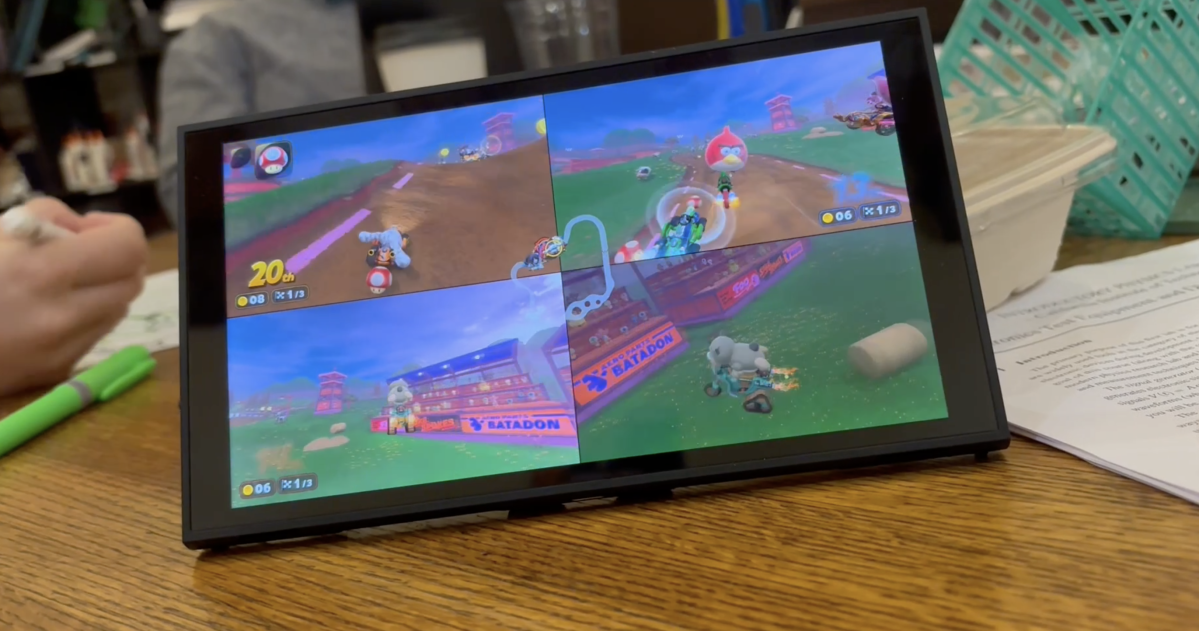
Batizado de ns2jb, o jailbreak é "tethered": não sobrevive a um reinício do console e precisa que o SmileBASIC 4 seja executado a cada boot. Mesmo assim, já foi suficiente para rodar uma versão modificada de Mario Kart World com personagens extras jogáveis — Cinnamoroll, o Angry Bird vermelho, Peter Griffin e Steve, de Minecraft. Essa parte, mais lúdica, foi feita em um único dia.
Outro modder da comunidade questionou se o jogo de fato era "estritamente necessário" para o feito, sugerindo que o SmileBASIC 4 foi mais um atalho conveniente do que uma peça insubstituível do quebra-cabeça.
O que ainda falta responder
A Nintendo, famosa por fechar brechas rapidamente, não comentou publicamente o caso até a publicação desta matéria. A expectativa é que a gigante japonesa de games remova o SmileBASIC 4 da eShop e lance uma atualização de firmware para bloquear o exploit. Resta saber se a aproximação entre IA e engenharia reversa de consoles vira tendência — ou se foi um golpe de sorte de duas semanas.
Atualização (23/10, 00:59): A segurança do Nintendo Switch 2 sofreu um novo golpe: hackers destravaram o acesso a homebrew no console por meio de um exploit "userland" batizado de ns2jb, que funciona mesmo na versão de firmware mais recente, a 23.0.1. A falha, documentada pelo pesquisador de segurança Sammy Hajhamid (conhecido como Pepsipu) — o mesmo responsável pelo jailbreak anterior feito com ajuda do Codex, da OpenAI —, depende de um integer overflow de 32 bits encontrado no interpretador SmileBasic 4, disponível na eShop do console.
O estouro de número inteiro ocorre ao remover itens de um array dentro do SmileBasic e expõe um ponteiro que concede acesso de leitura e escrita a partes da memória do sistema. A partir desse ponto de apoio inicial, Hajhamid identificou um buffer overflow no módulo de serviços do sistema de arquivos, que permitiu execução de código nativo e ações privilegiadas no armazenamento do console. O exploit é tethered (depende de conexão com um computador) e já possibilita rodar homebrew, modificar jogos, extrair saves criptografados e acessar periféricos via MMIO.