Conta da Microsoft no X é hackeada e usada para golpe com Clippy
Invasores assumiram o perfil oficial da Microsoft no X e prometeram o retorno do mascote Clippy para promover um token de criptomoeda falso. A empresa confirmou o acesso não autorizado e recuperou a conta.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
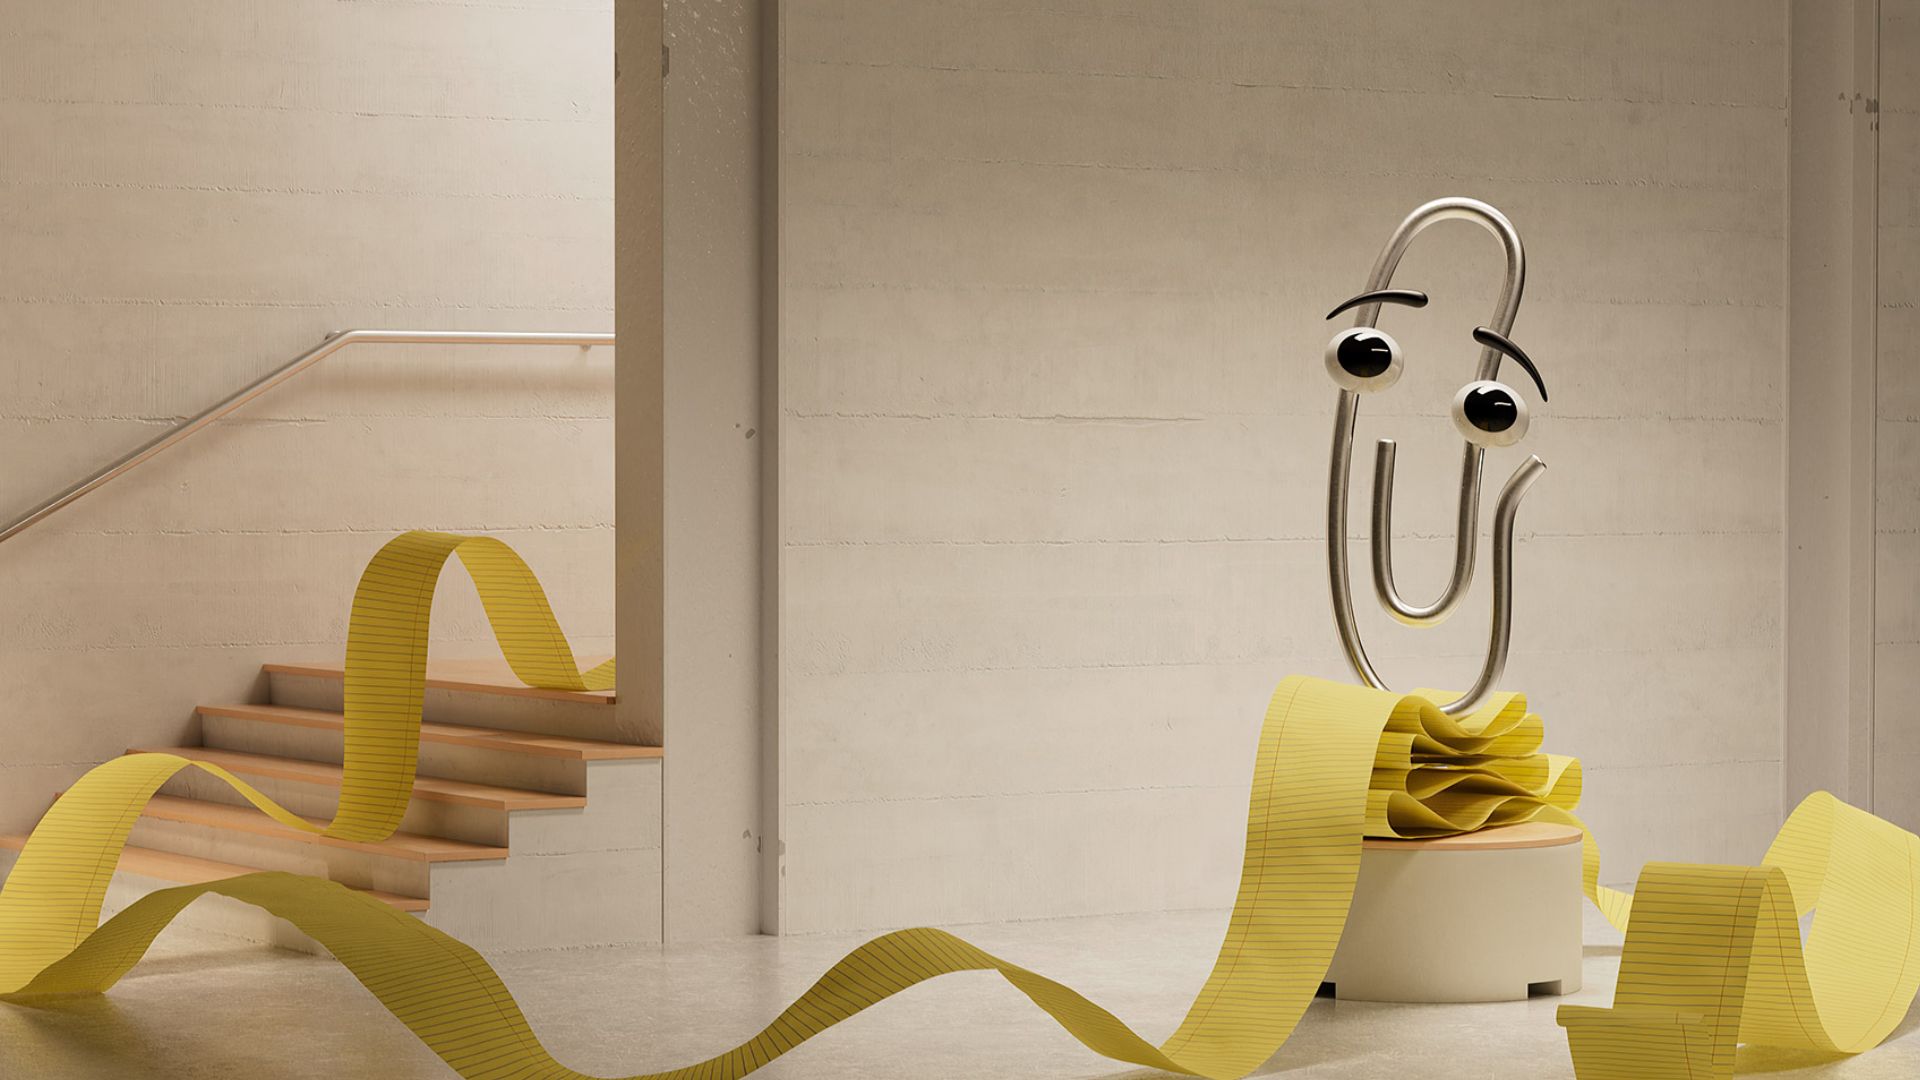
A conta oficial da Microsoft no X (antigo Twitter), que soma mais de 13 milhões de seguidores, foi invadida por hackers não identificados na quinta-feira (2/10). Durante o período em que tiveram acesso ao perfil, os invasores trocaram a foto de perfil para uma imagem do Clippy — o antigo assistente virtual em formato de clipe de papel que acompanhava versões antigas do Microsoft Office nos anos 1990 e ficou famoso (e motivo de piada) por interromper o usuário com dicas.
A conta da Microsoft passou a seguir e republicar posts de um perfil chamado @clippymsftcto, que se passava pelo próprio Clippy. Em uma das publicações, o perfil hackeado da Microsoft respondeu com a frase "500,000 likes and we bring Clippy back. The ball is in your court" ("500 mil curtidas e trazemos o Clippy de volta. A bola está com vocês"), dando a entender que o mascote seria reativado.
Na prática, a ação fazia parte de um esquema para promover o token $Clippy, uma criptomoeda sem relação real com a Microsoft. Os promotores do token chegaram a afirmar que ele teria um pool de liquidez associado ao ticker $MSFT, da ação da própria Microsoft na bolsa — alegação não verificada e negada pela empresa.
Quem é afetado
O golpe atinge diretamente investidores e entusiastas de criptomoedas que podem ter comprado o token $Clippy acreditando em um aval, ainda que indireto, da Microsoft. Usuários do X que acompanham a conta oficial da empresa também foram expostos a conteúdo fraudulento publicado em nome da companhia.
A Microsoft confirmou o incidente em nota: "We have confirmed unauthorized access to our account on X including posts that did not come from Microsoft" ("Confirmamos acesso não autorizado à nossa conta no X, incluindo posts que não vieram da Microsoft"). A empresa afirmou ainda que já recuperou o controle do perfil, removeu as publicações indevidas e está investigando o caso. Também reforçou: "Microsoft does not support, endorse, sponsor, or authorize any cryptocurrency or crypto-related token" ("a Microsoft não apoia, endossa, patrocina ou autoriza nenhuma criptomoeda ou token relacionado"), e disse que pretende tomar medidas legais contra o uso indevido de sua marca.
O que fazer agora
Para quem usa redes sociais e lida com criptomoedas, o episódio reforça cuidados básicos:
- Desconfie de qualquer token ou criptomoeda associado a marcas famosas anunciado de forma repentina, mesmo que pareça vir do perfil oficial da empresa;
- Não compre tokens anunciados por meio de posts, repasses (retweets) ou respostas em contas que fogem do padrão de comunicação da marca;
- Verifique se há nota oficial da empresa em canais confirmados (site institucional, outras redes) antes de confiar em qualquer anúncio;
- Lembre-se de que a Microsoft já negou qualquer envolvimento com o token $Clippy e com criptomoedas em geral;
- Ative autenticação em duas etapas nas próprias contas e fique atento a mudanças súbitas de foto de perfil ou comportamento em perfis que você segue, sinais comuns de invasão.