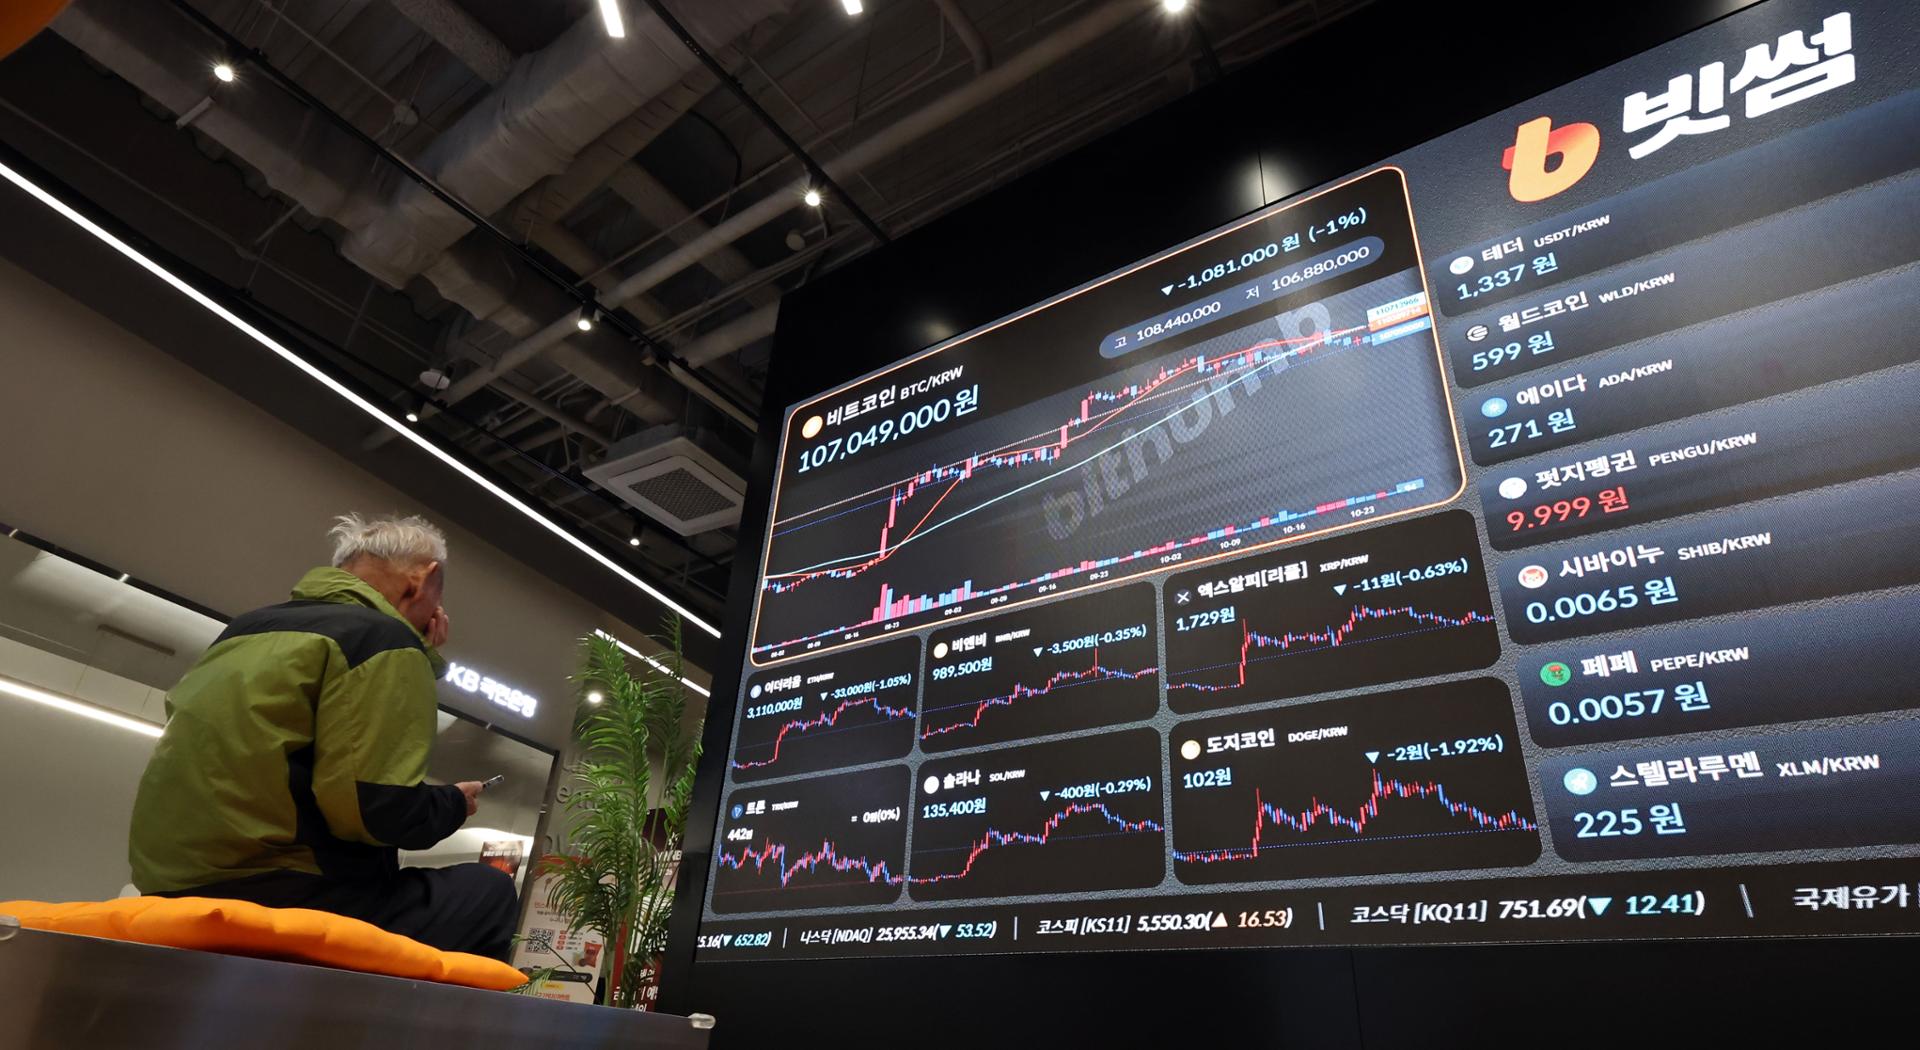
Coreia do Sul sofre nova onda de ataques a bancos e corretoras
Daishin Securities, Mirae Asset e a corretora de criptomoedas Bithumb foram atingidas por invasões que expuseram dados de clientes, num padrão que investigadores já ligam a ferramentas de IA.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
Três instituições financeiras sul-coreanas confirmaram ataques cibernéticos recentes: a corretora Daishin Securities, a gestora Mirae Asset Global Investments (que tinha US$ 461 bilhões em ativos sob gestão em setembro) e a exchange de criptomoedas Bithumb. É a continuação de uma onda que já havia atingido outras 16 empresas do setor financeiro sul-coreano até 14 de outubro, segundo autoridades locais.
Na Daishin Securities, a invasão expôs dados pessoais de 38.490 clientes — nomes, e-mails e números de celular. Na Bithumb, o sistema violado funciona separado da plataforma de negociação, então, segundo a empresa, os ativos virtuais dos clientes não foram acessados por essa brecha específica. A Mirae Asset relatou acesso não autorizado a sistemas internos de uso administrativo, mas ainda não confirmou se houve roubo de dados.
Quem é afetado
- Clientes da Daishin Securities com dados pessoais expostos (nomes, e-mail, telefone)
- Clientes da Bithumb, ainda que sem confirmação de acesso aos ativos financeiros
- Clientes da Mirae Asset, com apuração em andamento
Pesquisadores de segurança já haviam relacionado uma onda anterior, em setembro, a um hacker suspeito de atuar a partir da China, que teria usado uma ferramenta de teste de invasão com IA chamada Artex. As investigações sobre essa nova rodada de ataques ainda estão em curso, então a ligação direta com IA nesse caso específico não está confirmada — mas o padrão reforça uma preocupação que já vem crescendo entre especialistas da região: ferramentas de IA estão baixando o custo e a complexidade pra montar ataques em escala contra bancos e corretoras.
O que fazer agora
Se você tem conta em instituições coreanas ou quer se proteger de riscos parecidos (o padrão de ataque — exposição de nome, e-mail e telefone — é comum em vazamentos no mundo todo, inclusive no Brasil):
- Troque a senha das contas financeiras e ative autenticação em dois fatores, se ainda não usa
- Fique atento a e-mails e SMS cobrando "confirmação de dados" ou "verificação de conta" — é o golpe mais comum depois de um vazamento desse tipo
- Não reutilize a mesma senha em bancos, corretoras e e-mail
- Monitore extratos e notificações de login incomum pelas próximas semanas
- Se usa alguma corretora ou exchange com operação na Ásia, verifique diretamente no site da empresa se ela foi incluída na lista de afetados
O caso ainda está sendo apurado pelas autoridades sul-coreanas, e não há, até agora, confirmação de que dados de clientes brasileiros estejam entre os afetados.