
EUA alertam: hackers usam IA para atacar controladores de água Siemens
CISA, FBI e NSA emitiram alerta conjunto sobre hackers usando scripts gerados por IA para explorar controladores Siemens S7 expostos na internet, usados em estações de tratamento de água nos EUA.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
A CISA (agência de cibersegurança dos EUA), o FBI e a NSA publicaram, em 20 de agosto de 2026, um alerta conjunto informando que hackers estão usando inteligência artificial para atacar controladores lógicos programáveis (PLCs) da série Siemens S7 conectados à internet. Segundo as agências, os invasores usam IA para gerar scripts de exploração com base em informações públicas, identificar controladores com software desatualizado e entender rapidamente como esses dispositivos funcionam — reduzindo o tempo e o conhecimento técnico necessários para montar um ataque.
O episódio mais concentrado ocorreu nas noites de 26 e 27 de julho, quando mais de 30 sistemas comunitários de água e tratamento de esgoto em Minnesota tiveram controles automatizados afetados em um intervalo de 48 horas. Um dos ataques chegou a paralisar temporariamente a estação de tratamento de água de uma cidade, levando o estado a acionar resposta de emergência. A CISA publicou um alerta setorial em 30 de julho pedindo que o setor de água e esgoto protegesse seus sistemas de tecnologia operacional, e a atualização mais recente da diretriz técnica (identificada como AA26-097A) ampliou o escopo para incluir também os controladores S7-1200.
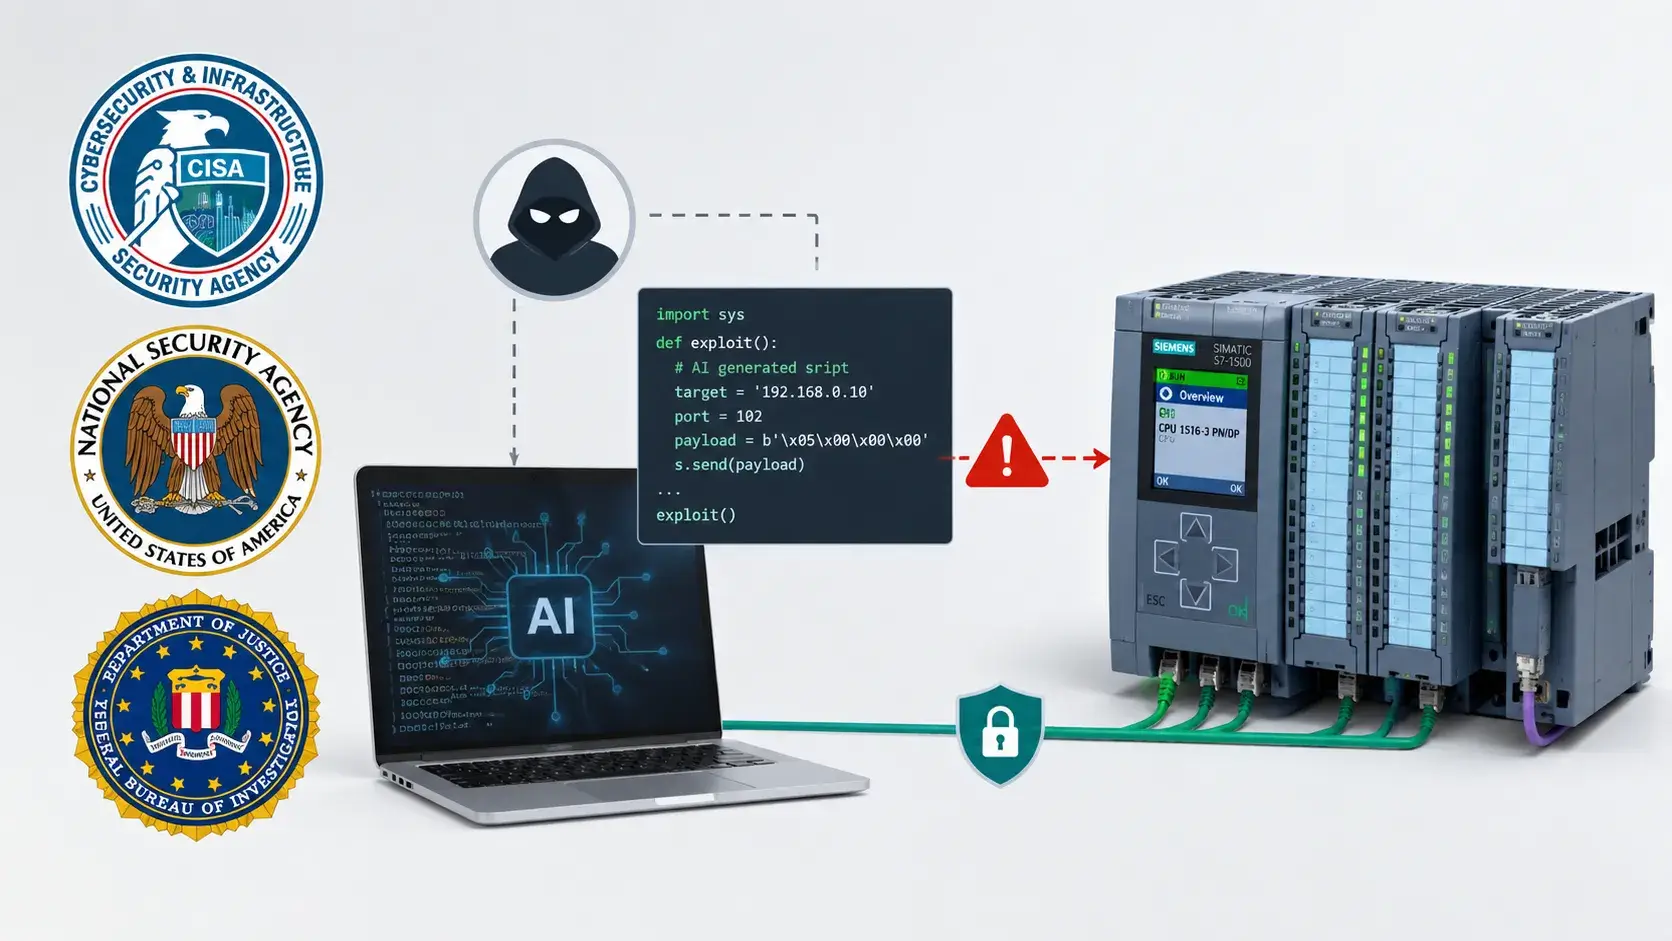 Foto: reprodução/gbhackers.com
Quem é afetado
O alerta menciona explicitamente estações de tratamento de água em Minnesota, Michigan, Arkansas, Geórgia e Nova Jersey, mas o risco não se limita ao setor de água: os controladores Siemens S7 também são usados em sistemas de energia, manufatura e agricultura, setores igualmente citados como vulneráveis à mesma técnica de ataque. As agências classificam a ameaça como ativa e não teórica, já que os equipamentos citados frequentemente ficam expostos diretamente à internet — uma prática que, segundo especialistas ouvidos pela imprensa americana, já tornava esses dispositivos alvos fáceis mesmo antes do uso de IA pelos atacantes.
O que fazer agora
Para operadores de infraestrutura crítica que utilizam controladores Siemens S7 ou equipamentos similares, as recomendações das agências americanas incluem:
- Fazer um inventário completo de todos os controladores Siemens S7 em operação, incluindo modelos como o S7-1200;
- Remover esses dispositivos do acesso direto à internet, isolando-os em redes segmentadas;
- Instalar imediatamente os patches de segurança críticos disponibilizados pela Siemens;
- Reforçar os controles de acesso, com autenticação forte e revisão de credenciais padrão;
- Monitorar continuamente a rede em busca de atividade suspeita, incluindo tráfego disfarçado de ferramentas de monitoramento legítimas;
- Consultar a lista de indicadores de comprometimento (IOCs) publicada pelas agências, que cobre atividade identificada entre setembro de 2025 e julho de 2026.
Ainda que o alerta tenha como foco os Estados Unidos, a lição vale para qualquer operador de infraestrutura crítica no Brasil que utilize controladores industriais conectados à internet: a exposição direta desses sistemas continua sendo o principal fator de risco, agora agravado pela velocidade com que ferramentas de IA permitem transformar informação pública em exploração prática.