
Falha de 20 anos em controladores de placas-mãe expõe milhares de servidores
Pesquisadores encontraram cerca de 37 mil interfaces de gerenciamento remoto (BMC) expostas na internet, muitas vazando hashes de senha por uma vulnerabilidade do protocolo IPMI conhecida desde 2013.
Por Redação tech & talk · Curadoria assistida por IA, revisão humana
Falha antiga, exposição atual
Pesquisadores de segurança da startup Lava identificaram cerca de 36,8 mil interfaces de gerenciamento remoto de servidores — os chamados BMCs (Baseboard Management Controllers) — expostas diretamente na internet, muitas delas vulneráveis a um ataque que permite roubar credenciais de administrador e assumir o controle total do hardware, independentemente do sistema operacional instalado.
O problema tem origem em uma falha batizada de CVE-2013-4786, relacionada ao protocolo IPMI 2.0, usado por fabricantes como Supermicro, HPE, Dell e Lenovo para permitir que administradores gerenciem servidores remotamente — ligando, desligando ou reinstalando máquinas mesmo sem acesso físico ao data center. Durante o processo de autenticação (RAKP), o BMC devolve ao usuário um hash da senha antes mesmo de a autenticação ser concluída, permitindo que um invasor capture esse hash pela rede e o quebre offline usando placas de vídeo comuns.
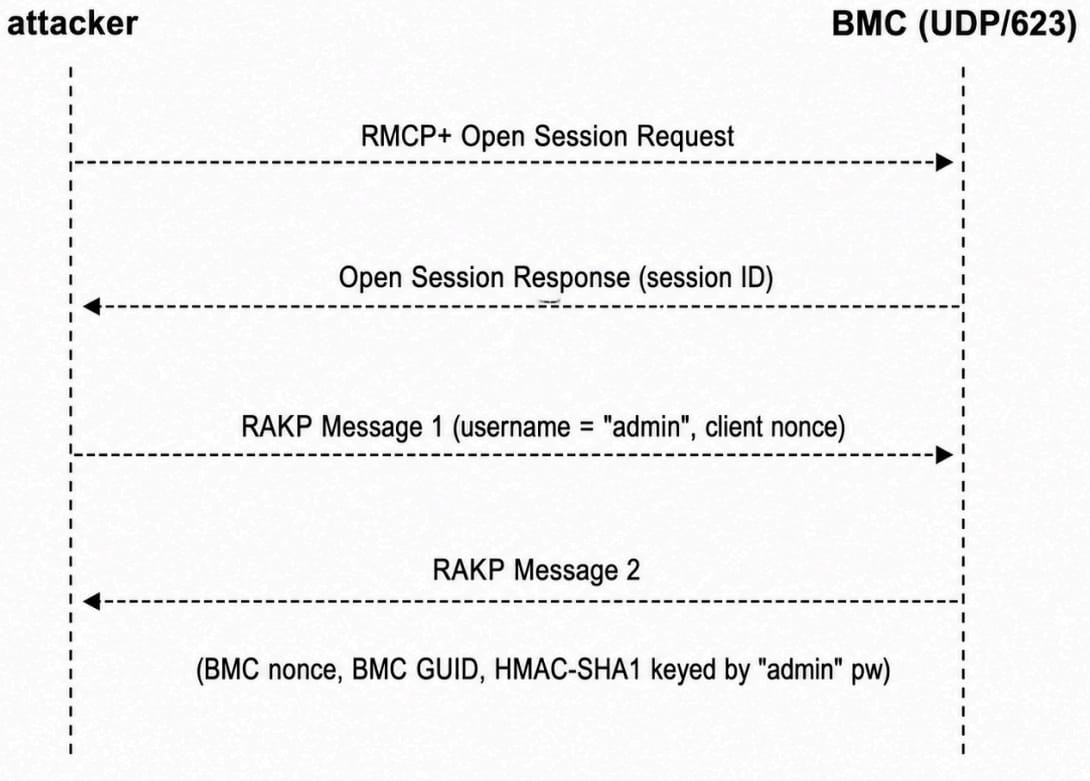 Foto: reprodução/bleepingcomputer.com
Números da exposição
Segundo o levantamento, cerca de 24,6 mil desses BMCs — quase 67% da amostra — vazavam o hash de autenticação antes do login ser validado. Outros 2,3 mil endpoints usavam senhas fracas, presentes em listas públicas de senhas comuns, e 6,2 mil aceitavam contas com nome de usuário em branco combinado a senhas frágeis. Os pesquisadores afirmam ainda ter identificado cerca de 60 novos servidores expostos surgindo diariamente durante o período de monitoramento.
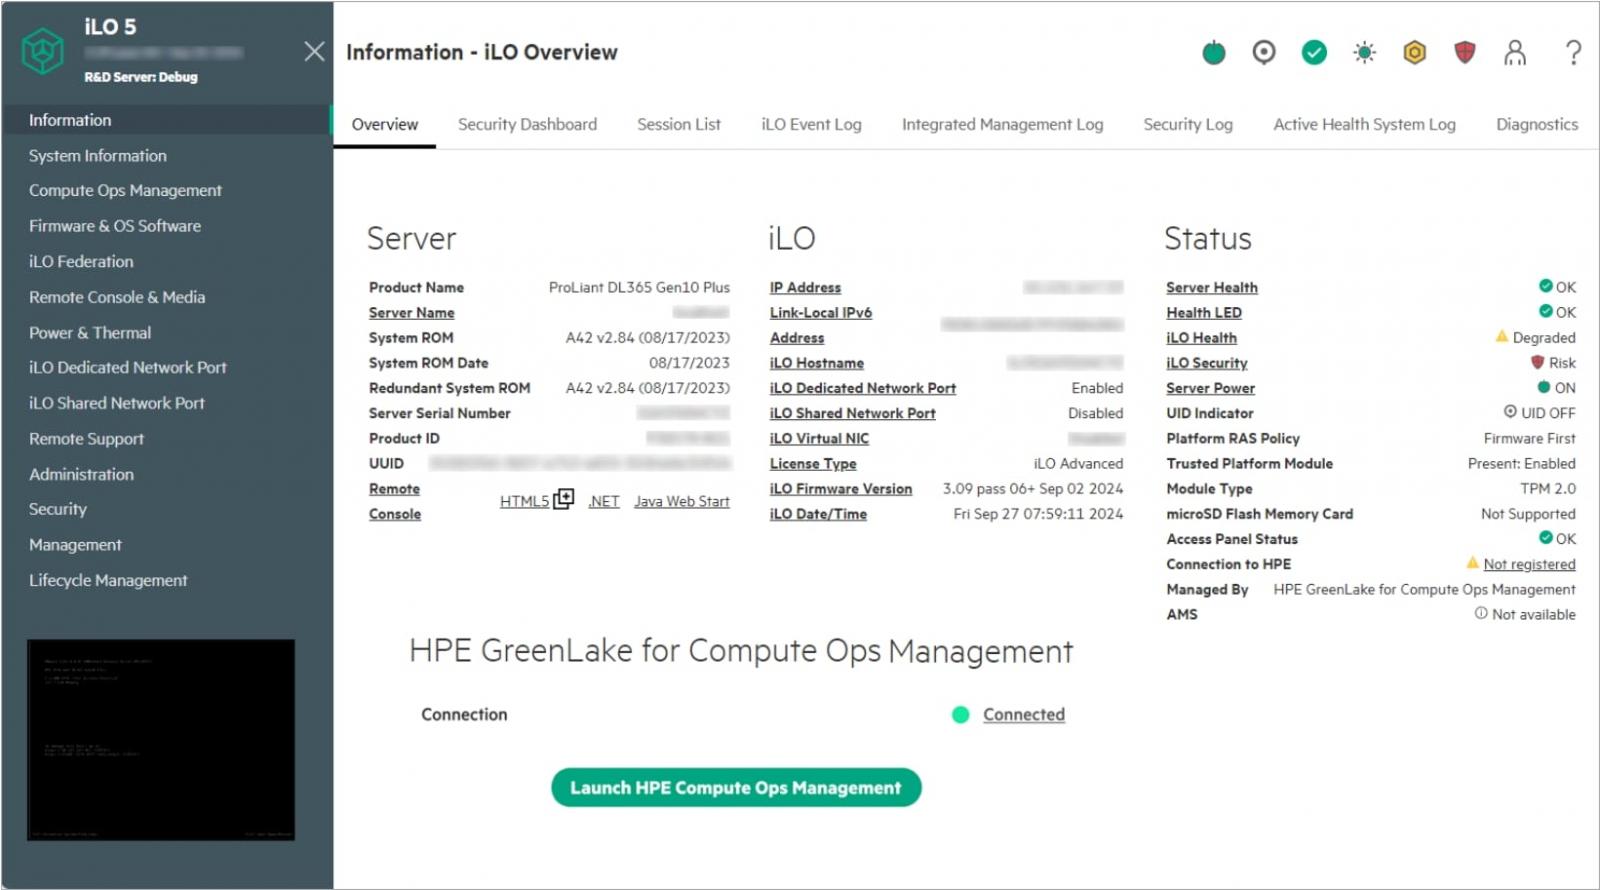 Foto: reprodução/bleepingcomputer.com
Entre os fabricantes mais afetados está a Supermicro, que responde por mais da metade da amostra analisada e utiliza, por padrão, uma senha de dez caracteres impressa no próprio chassi do servidor — decifrável em cerca de uma hora com hardware gráfico comum. Equipamentos HPE com o controlador iLO 4 tiveram credenciais quebradas em cerca de 32 segundos em testes com GPUs modernas.
Risco de backdoor permanente
O maior temor dos pesquisadores é que um invasor com acesso ao BMC consiga instalar um backdoor diretamente no firmware do controlador — código malicioso que sobrevive até mesmo à reinstalação completa do sistema operacional, escapando das respostas tradicionais a incidentes de segurança. Em ambientes de nuvem compartilhados por múltiplos clientes, um único BMC comprometido pode colocar em risco diversas empresas ao mesmo tempo. A Lava afirma ter encontrado indícios de exploração ativa da falha.
Procurada, a Supermicro reconheceu o risco como plausível e recomendou a troca imediata de senhas padrão, além do isolamento dos BMCs em redes de gerenciamento separadas da internet. A HPE informou estar avaliando exigências mais rígidas de senha para as próximas gerações de seus produtos. Especialistas recomendam que administradores de data centers auditem imediatamente a exposição de suas interfaces IPMI e desativem o acesso remoto sempre que possível.