
Falha na Retransmissão Privada do iCloud expõe IP real de usuários
Pesquisadores encontraram uma brecha no recurso de privacidade da Apple que permite a sites descobrirem o endereço IP verdadeiro do usuário durante o login com passkeys, mesmo com a proteção ativada.
Por Redação tech & talk · Curadoria assistida por IA, revisão humana
O que foi descoberto
Uma vulnerabilidade na Retransmissão Privada do iCloud (iCloud Private Relay), recurso pago do iCloud+ que promete esconder o endereço IP do usuário durante a navegação, permite que sites e provedores de internet descubram o IP real do dispositivo mesmo com a proteção ativada. A falha foi identificada pelos pesquisadores Tommy Mysk e Talal Haj Bakry, da Mysk, e divulgada publicamente pelo site 404 Media.
Como a falha funciona
 Foto: reprodução/macrumors.com
O problema está relacionado ao processamento de passkeys, o método de autenticação sem senha adotado por um número crescente de serviços online. Quando um site solicita a autenticação por passkey, a requisição é tratada pelo sistema operacional, e não pelo navegador Safari — o que faz com que ela contorne completamente o túnel de proteção da Retransmissão Privada. Segundo os pesquisadores, um site pode disparar esse processo mesmo sem qualquer interação do usuário, expondo o IP verdadeiro do dispositivo silenciosamente.
Como a causa está no WebKit — motor de renderização usado pelo Safari e por navegadores de terceiros no ecossistema da Apple —, o vazamento não fica restrito ao navegador padrão da empresa. Vale reforçar que a Retransmissão Privada não é uma VPN completa: ela protege apenas o tráfego dentro do Safari por meio de um proxy, e não o dispositivo como um todo.
Por que os pesquisadores optaram pela divulgação pública
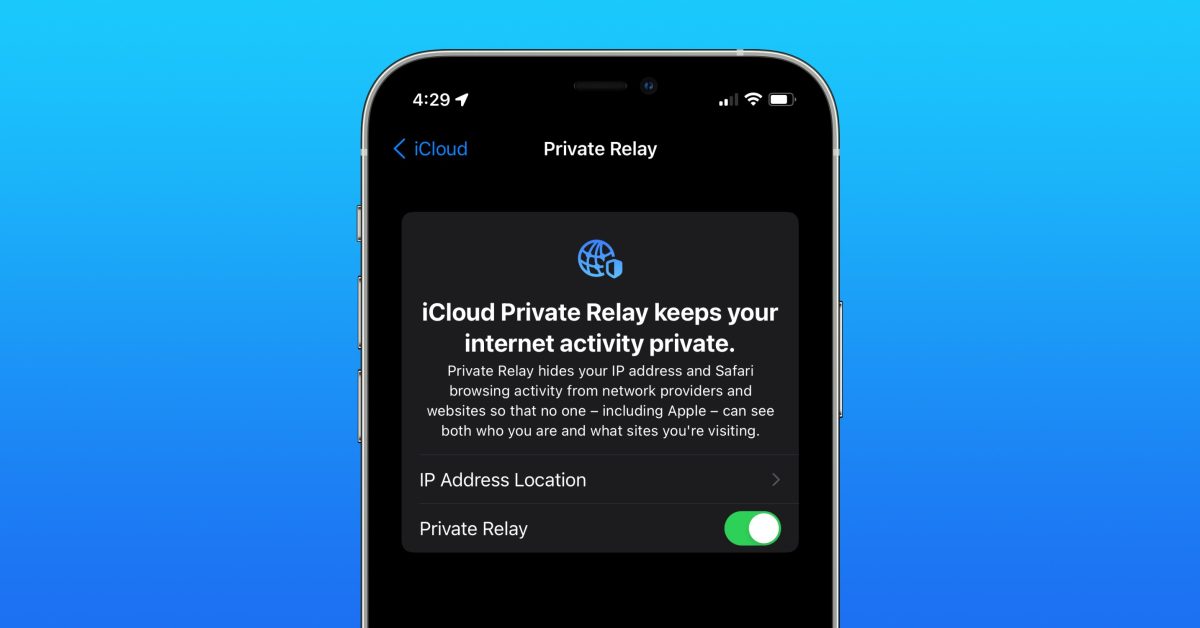 Foto: reprodução/9to5mac.com
A Mysk decidiu tornar a falha pública em vez de reportá-la reservadamente à Apple antes de uma correção. A dupla justificou a decisão citando a demora da empresa em casos anteriores — como uma vulnerabilidade no serviço Ocultar Meu E-mail, reportada em junho de 2025, que levou mais de um ano para ser corrigida.
A resposta da Apple
Segundo o 404 Media, a Apple confirmou estar ciente do problema e classificou a situação internamente como grave, mas permitiu que os pesquisadores seguissem com a divulgação. A empresa registrou um relatório de segurança cujo status aponta correção prevista para o outono do hemisfério norte de 2026, sem data exata confirmada publicamente até o momento.
O que fazer enquanto isso
Os pesquisadores da Mysk disponibilizaram uma ferramenta online para que qualquer usuário verifique se seu dispositivo está exposto à falha. Até que a Apple lance uma correção, especialistas recomendam cautela ao autenticar-se por passkey em redes não confiáveis.