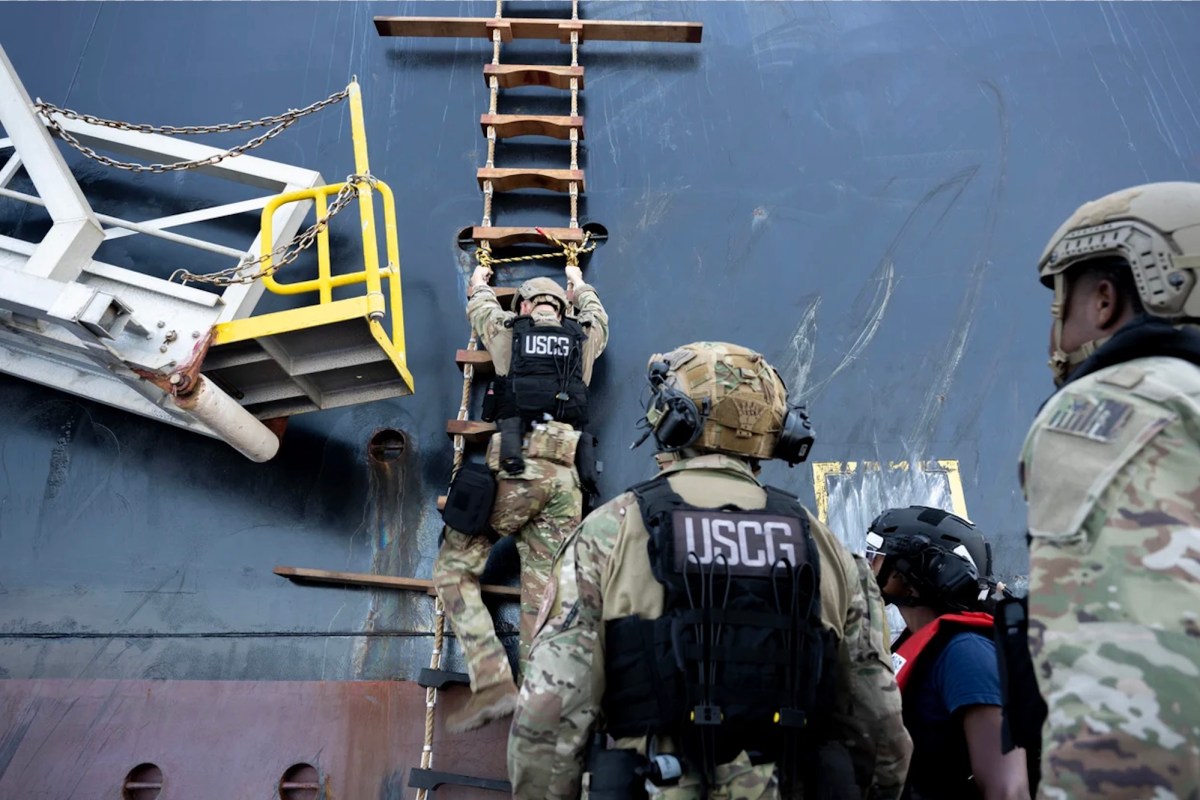
FBI e Guarda Costeira dos EUA embarcam em petroleiros hackeados rumo ao país
Agências americanas investigam o comprometimento das redes de dois navios-tanque que se dirigiam aos Estados Unidos, um deles com interferência confirmada em sistemas de navegação e propulsão. Suspeita recai sobre um ator estatal, possivelmente ligado ao Irã.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
Entre os dias 21 e 24 de agosto, equipes do FBI (polícia federal dos Estados Unidos) e da Guarda Costeira americana embarcaram em dois navios-tanque de petróleo que se dirigiam à costa dos EUA, no Golfo do México, após identificarem sinais de que as redes das embarcações haviam sido comprometidas por hackers. Um dos navios é o VL Prosperity, um superpetroleiro de bandeira liberiana com 333 metros de comprimento e capacidade para cerca de 2,3 milhões de barris de petróleo, que seguia para o porto de Galveston, no Texas. O segundo navio, que transportava gás natural liquefeito, não foi identificado publicamente.
Segundo a agência de notícias iraniana Mehr, ligada ao governo do Irã, o VL Prosperity teria sido atacado em 7 de agosto, durante a travessia pelo Estreito de Gibraltar, com hackers assumindo controle dos sistemas de propulsão, navegação e carga, além de derrubar as comunicações da embarcação por cerca de 30 horas. A Guarda Costeira americana, por meio da contra-almirante Amy Grable, comandante do Comando Cibernético da corporação, confirmou ter encontrado evidências de atividade cibernética maliciosa nos sistemas, mas não atribuiu publicamente o ataque a nenhum país.
Quem é afetado
O caso expõe a fragilidade cibernética da infraestrutura marítima crítica, setor que movimenta boa parte do comércio de energia entre continentes. Operadoras de frotas, portos americanos e agências reguladoras de energia estão diretamente envolvidos, já que uma falha real em sistemas de propulsão ou navegação de um petroleiro carregado poderia causar acidentes graves ou vazamentos. Até o momento, não há registros de danos operacionais, instabilidade das embarcações, risco às tripulações ou impacto ambiental.
O que fazer agora
Para empresas do setor marítimo e de infraestrutura crítica, a recomendação de especialistas em segurança é:
- Segmentar redes de tecnologia operacional (OT) das redes administrativas de TI a bordo;
- Auditar remotamente o acesso a sistemas de navegação, propulsão e carga antes de cada viagem;
- Manter planos de contingência para perda de comunicação ou controle remoto durante travessias;
- Reportar imediatamente qualquer anomalia às autoridades marítimas, como Guarda Costeira e FBI;
- Acompanhar alertas de agências de segurança cibernética sobre ameaças a setores críticos.
A investigação segue em andamento, e novas atualizações devem esclarecer se os dois incidentes estão conectados e qual ator é responsável pelos ataques.