Governos usam anúncios online para instalar spyware sem clique, diz Citizen Lab
Relatório do Citizen Lab identificou ao menos 45 computadores da Al Jazeera infectados por spyware após exposição a anúncios maliciosos. Veja como o esquema funciona e como se proteger.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
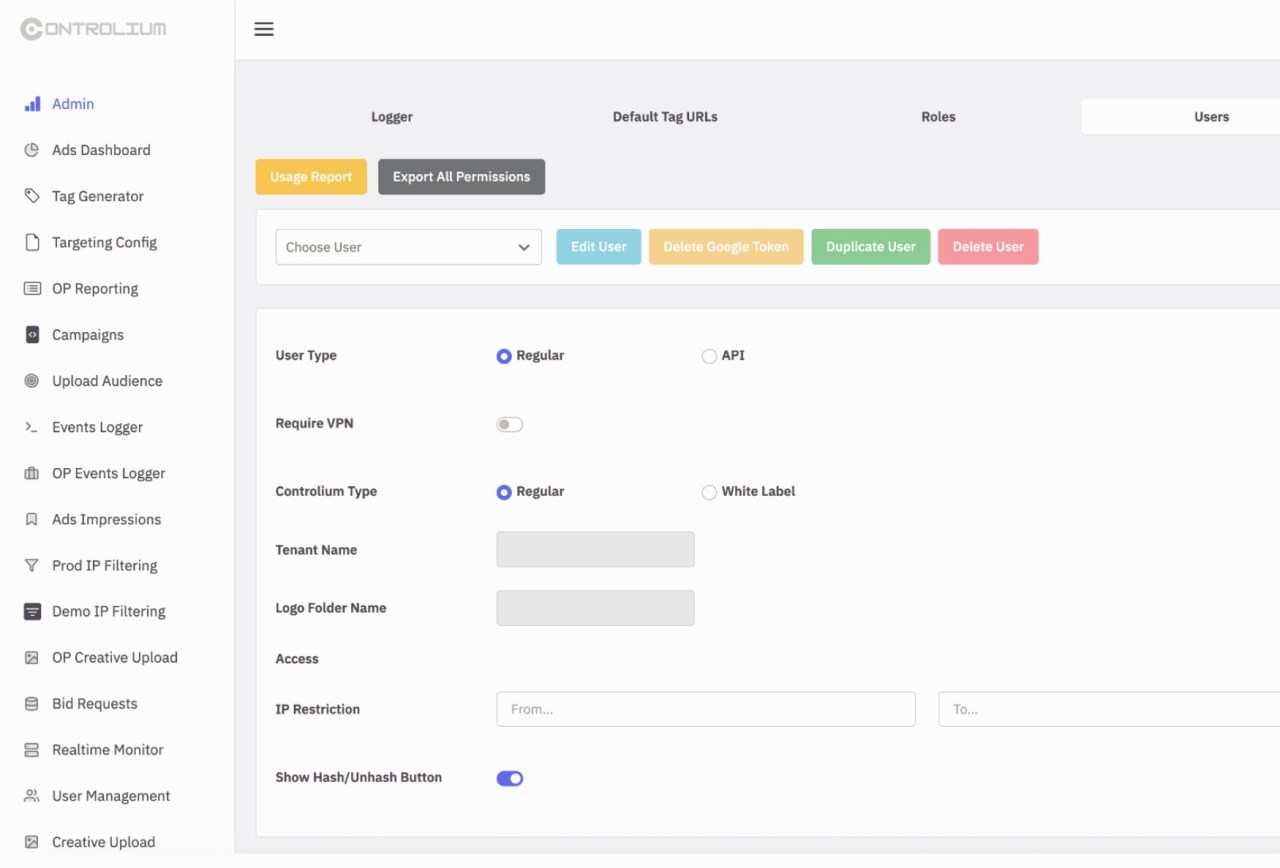
Um novo relatório do Citizen Lab — laboratório de pesquisa em direitos digitais ligado à Universidade de Toronto — revelou um esquema em que governos teriam abusado de redes de publicidade online legítimas para instalar spyware em dispositivos-alvo sem qualquer clique da vítima. A pesquisa identificou a empresa israelense Discover-Tech como operadora de uma plataforma chamada Controlium, descrita como uma ponte entre o mercado de anúncios e fabricantes de spyware mercenário, entre eles a Candiru e a Bindecy.
Segundo o Citizen Lab, ao menos 45 computadores com Windows usados pela Al Jazeera, rede de mídia sediada no Catar, foram comprometidos em 2024 e 2025 depois de serem expostos a anúncios online com código malicioso. A técnica é classificada como "zero-click": basta o anúncio ser carregado na tela para o dispositivo ser identificado, encaminhado e infectado, sem exigir nenhuma ação da pessoa. Pesquisadores também encontraram bilhões de registros de lances publicitários da Discover-Tech expostos na internet, mostrando que os anúncios da empresa circularam em cerca de 200 mil sites e aplicativos ao redor do mundo em um período de quatro meses. O Citizen Lab afirma não ter conseguido identificar com certeza quais governos estariam por trás dos ataques.
 Foto: reprodução/techcrunch.com
Quem é afetado
O caso documentado envolve diretamente a Al Jazeera, mas o próprio Citizen Lab alerta que o modelo de ataque não se limita a jornalistas: qualquer pessoa cujo perfil de navegação seja "encontrável" dentro do ecossistema de anúncios programáticos pode, em tese, ser selecionada como alvo. Jornalistas, ativistas, funcionários de organizações internacionais e outras figuras consideradas sensíveis por governos são os perfis de maior risco segundo a lógica do próprio mercado de spyware mercenário.
 Foto: reprodução/citizenlab.ca
O que fazer agora
O pesquisador sênior do Citizen Lab, Bill Marczak, resumiu o recado: quem pode ser alvo pelo que é ou pelo que faz deveria considerar bloquear anúncios ou desativar o rastreamento publicitário. Na prática:
- Instalar um bloqueador de anúncios confiável no navegador e manter os apps do celular sempre atualizados;
- Desativar o rastreamento publicitário personalizado nas configurações de privacidade do Android e do iOS;
- Evitar redes Wi-Fi públicas sem VPN ao acessar e-mail corporativo ou dados sensíveis;
- Jornalistas e ativistas de alto risco devem buscar apoio técnico especializado caso suspeitem de comprometimento do dispositivo;
- Reiniciar o aparelho regularmente, já que parte dos spywares zero-click não sobrevive a um reboot simples.
O episódio reforça que o ecossistema de publicidade programática, construído para vender anúncios de forma hiper-segmentada, pode ser reaproveitado como ferramenta de vigilância — e que a defesa, por ora, depende mais de higiene digital do usuário do que de qualquer solução definitiva do mercado.