Hacker expõe dados de 40 mil funcionários da Segurança dos EUA
Grupo que se identifica como Department of Peace diz ter roubado as informações do sistema de login usado pelo DHS e publicou os registros online.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
Um hacker ou grupo que se identifica como "Department of Peace" afirma ter roubado dados pessoais de mais de 40 mil funcionários e contratados do Departamento de Segurança Interna dos Estados Unidos (DHS), que reúne agências como a de imigração (ICE) e a de fronteiras e alfândega (CBP) — cerca de um quinto de toda a força de trabalho do órgão. Segundo o grupo, o acesso veio do sistema de login único usado pelo DHS, fornecido pela Okta, empresa de autenticação usada por governos e empresas em todo o mundo. A Okta nega qualquer comprometimento de seus próprios sistemas. Os dados foram entregues à organização sem fins lucrativos DDoSecrets, que os publicou on-line em 28 de outubro.
Quem é afetado
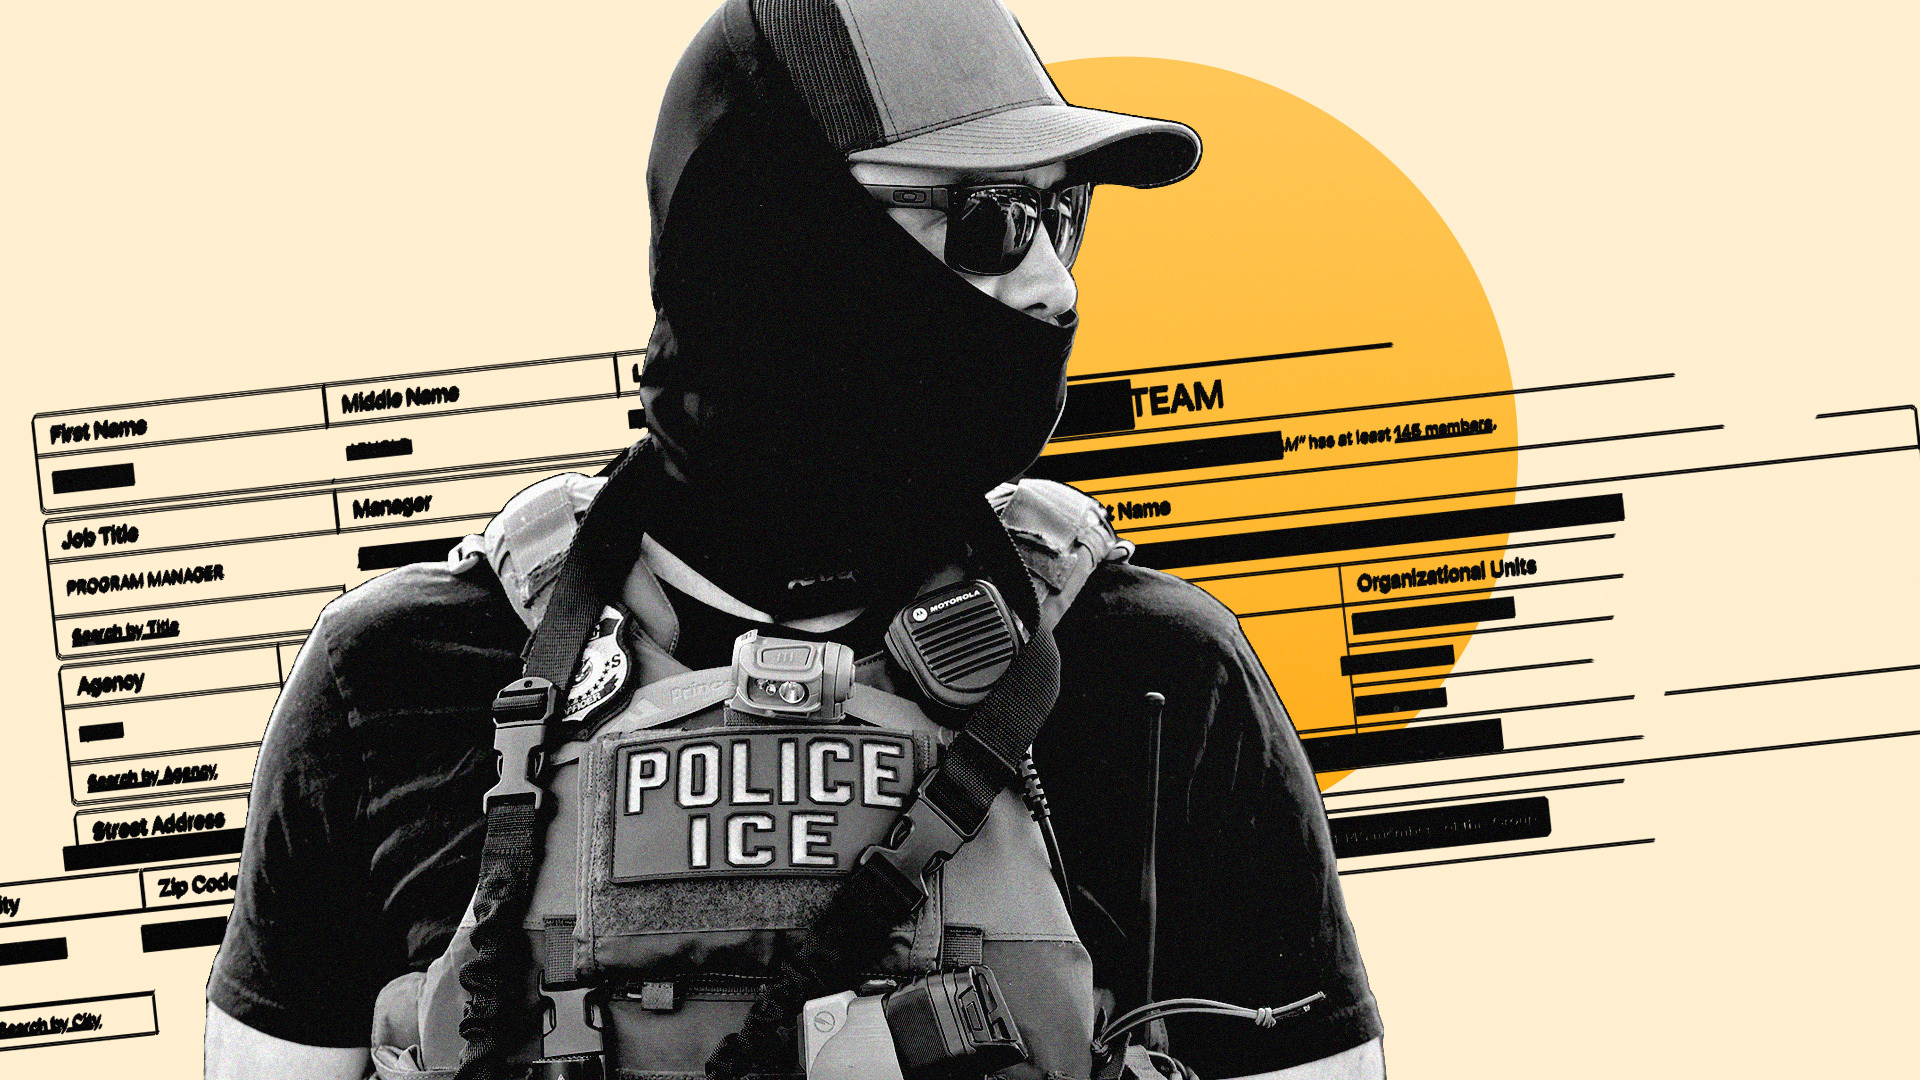
A exposição se divide por agência: cerca de 21 mil registros da CBP, 10 mil da ICE/HSI e menos de mil da CISA, agência de cibersegurança do próprio governo americano, além de milhares de outros registros de subagências do DHS. Os dados incluem nomes, cargos, e-mails, telefones, localização de escritório e até quais sistemas internos cada funcionário acessava — incluindo, em alguns casos, ferramentas de vigilância. Para agentes de imigração que normalmente trabalham com o rosto cobertos em operações, a exposição de nome real associado a cargo e local de trabalho é um risco de identificação pessoal.
O que fazer agora
- Funcionários do DHS, ICE e CBP devem monitorar tentativas de phishing direcionado, já que nome, cargo e e-mail corporativo agora são públicos.
- Quem usa a Okta para login corporativo deve ativar autenticação multifator adicional, mesmo com a empresa negando falha própria.
- Órgãos afetados devem revisar quais grupos de acesso (como os ligados a ferramentas de vigilância) cada conta integra, já que o vazamento expôs essa estrutura interna.
Até a publicação, nem o DHS, nem o ICE, nem a CBP responderam oficialmente aos pedidos de comentário sobre o caso.
Atualização (29/10, 12:45): Um novo levantamento eleva o número de funcionários do DHS (Departamento de Segurança Interna dos EUA) expostos no vazamento para 41 mil, segundo apuração da Ars Technica. O arquivo, batizado de "Icepick" e divulgado pelo coletivo Distributed Denial of Secrets (DDoSecrets) a partir de dados fornecidos por um grupo que se identifica como "Department of Peace", reúne nomes, cargos, e-mails corporativos, telefones e locais de trabalho de servidores de agências como ICE, CBP, HSI e CISA.
O ponto mais sensível da nova análise está em mais de 55 mil grupos de permissão interna incluídos no material. Neles, foram identificados cerca de 39 funcionários da Homeland Security Investigations (HSI) classificados em grupos com a sigla "CUC" — termo usado internamente pelo ICE para operações de agentes disfarçados (undercover) certificados. Outros grupos listados fazem referência a programas de escuta telefônica, análise de dados de celulares e ferramentas de vigilância, o que amplia o risco de exposição não apenas de identidades, mas de métodos sensíveis de investigação usados pelo DHS.
O DHS confirmou estar investigando uma "possível violação" e disse estar trabalhando para proteger funcionários e agentes, enquanto a Okta, cujo sistema de login único teria sido a origem apontada pelos hackers, nega que seus sistemas tenham sido comprometidos.
Atualização (29/10, 12:45): A rede social Bluesky passou a bloquear o acesso a links que levam ao site do coletivo de transparência DDoSecrets, onde estava hospedado o arquivo com os dados vazados de mais de 40 mil funcionários e contratados do DHS. Pouco depois de a notícia do vazamento ser divulgada, usuários notaram que os links estavam sendo marcados como "maliciosos" na plataforma. Um porta-voz do Bluesky afirmou que o conteúdo exposto viola as regras da comunidade sobre compartilhamento de informações de contato pessoal, mas a empresa optou por bloquear o link em vez de remover as publicações que o compartilhavam.
A ação ocorre em meio a uma tentativa do Departamento de Segurança Interna (DHS) de retirar o material do ar: o órgão apresentou um pedido de remoção por meio da empresa de segurança ZeroFox, mirando uma cópia pesquisável do vazamento conhecida como Icepick. Como resultado, a registradora de domínios CentralNic colocou o endereço em status "serverHold", tirando o site do ar.
A medida gerou críticas de defensores do acesso à informação. Emma Best, cofundadora do DDoSecrets, argumentou que os dados vazados contêm informações profissionais — como nomes e contatos de trabalho de agentes do CBP e do ICE — e não endereços residenciais, considerando o material relevante para fins de transparência pública.