Hackers miram contas de IA como ChatGPT para roubar dados de empresas
Malwares infostealers passaram a coletar sessões e tokens de plataformas de IA como ChatGPT, Claude e Gemini, expondo códigos-fonte, contratos e dados de clientes. Veja o que fazer para proteger sua empresa.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
Criminosos ampliaram o uso de malwares infostealers — programas especializados em roubar senhas, cookies de sessão e tokens de autenticação de dispositivos infectados — para atingir diretamente contas de plataformas de inteligência artificial usadas dentro de empresas. Um levantamento da SOCRadar, empresa de inteligência de ameaças cibernéticas, identificou mais de 1 milhão de registros roubados ligados a mais de 80 mil domínios corporativos, analisando 482 grandes empresas de 36 países e 8 setores. Do total, 5.434 registros estavam associados a cerca de 1,5 mil endereços corporativos, e 295 companhias apareceram em vazamentos dos últimos 90 dias. Cerca de 90% dos registros analisados envolviam contas do ChatGPT.
O Google Threat Intelligence Group (GTIG) confirmou a tendência em relatório publicado neste mês, apontando aumento na demanda por credenciais de Claude e Gemini em fóruns clandestinos, além de ferramentas de codificação autônoma como Cursor Pro e Devin — o preço médio dessas contas no mercado paralelo mais que dobrou em 2026. A empresa de segurança Gen Digital também identificou o mesmo padrão de coleta voltada a configurações de desenvolvedores de IA nos infostealers LUMMAC.V2, STEALC.V2, VIDAR e ACRSTEALER.
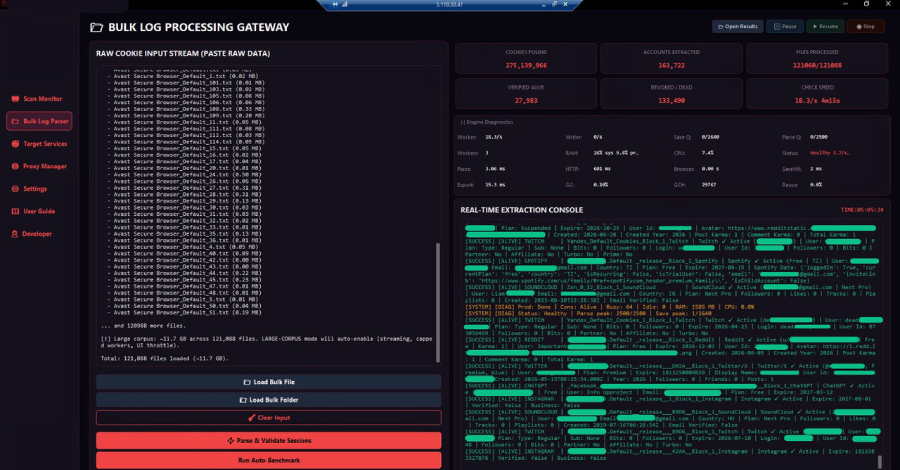 Foto: reprodução/thehackernews.com
Um dump de 7 GB de logs de infostealer divulgado no Telegram em agosto, analisado pela empresa de identidade digital Okta, reforça o quadro: continha 555 tokens JWT ligados a serviços de IA (entre eles Gemini, Claude, ChatGPT, Cursor e Character.ai) dentro de um total de 44.791 tokens únicos roubados. Segundo a Okta, esses tokens frequentemente podem ser reutilizados para contornar login por senha e até a autenticação multifator (MFA).
Quem é afetado
O risco recai sobre empresas cujos funcionários usam ferramentas de IA no trabalho, muitas vezes sem aprovação formal do time de TI — prática conhecida como "shadow AI". Uma sessão comprometida de ChatGPT, Claude ou Gemini pode expor históricos de conversas com informações sensíveis: códigos-fonte, documentos internos, contratos, dados de clientes e detalhes de projetos ainda não anunciados. Também estão em risco chaves de API usadas para acessar modelos de IA e dados salvos localmente por ferramentas de desenvolvimento. Some-se a isso o "LLMjacking": criminosos que usam contas, créditos ou infraestrutura de IA de terceiros para rodar modelos de linguagem sem pagar por isso.
O que fazer agora
- Trate sessões de ferramentas de IA como qualquer credencial corporativa sensível, com revisão periódica de acessos ativos;
- Prefira autenticação com OAuth 2.0 e tokens de vida curta, em vez de sessões que permanecem válidas por muito tempo;
- Ative, quando disponível, mecanismos como Device Bound Session Credentials (DBSC) e restrição de acesso por IP (IP allowlisting);
- Substitua senha e MFA tradicional por métodos resistentes a phishing, como passkeys, sempre que a plataforma de IA oferecer suporte;
- Monitore reutilização de tokens e limite o escopo de permissões das chaves de API usadas em integrações de IA;
- Mantenha antivírus atualizado e evite salvar credenciais em navegadores em máquinas compartilhadas ou pessoais usadas para acesso corporativo;
- Estabeleça política clara de uso de IA na empresa para reduzir o "shadow AI" e ganhar visibilidade sobre quais ferramentas realmente circulam entre os times.