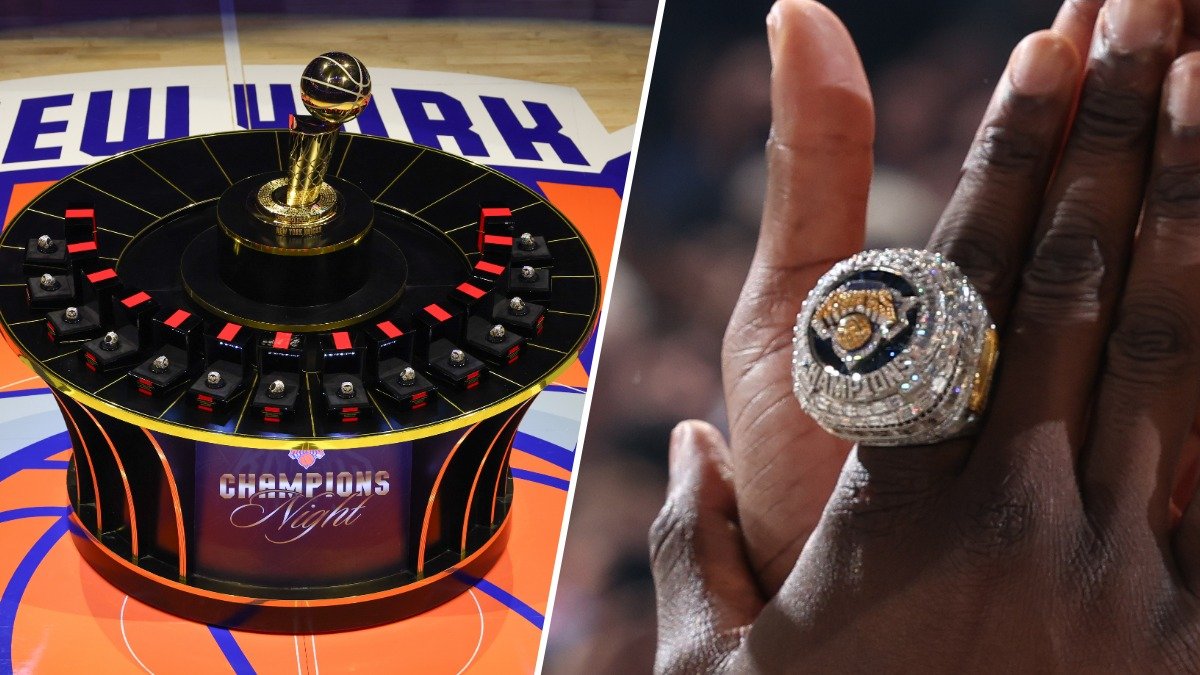
Knicks usam falso anel de campeão como isca em teste de phishing
O New York Knicks, time de basquete de Nova York, enviou aos funcionários um e-mail falso oferecendo anéis de campeão como parte de um teste interno de segurança. Quem clicou no link teve que fazer um treinamento obrigatório sobre phishing.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
A organização do New York Knicks, time de basquete de Nova York que pertence à empresa Madison Square Garden (MSG), enviou em setembro um e-mail interno para funcionários com a mensagem 'your Employee Championship Ring is here' ('seu anel de campeão está disponível'). O texto convidava o funcionário a escolher entre dois modelos de anel, supostamente 'sem custo', em comemoração ao título da equipe.
Quem clicava no link não ganhava nada: era informado de que havia caído em um teste de phishing e precisava fazer um curso obrigatório de segurança digital. Um porta-voz da MSG Sports classificou a escolha do tema como 'um erro infeliz', reconhecendo que usar os anéis como isca para capturar a atenção dos funcionários não foi uma boa ideia. A empresa havia sido alvo recentemente de um ataque real de hackers, que usaram login e senha obtidos justamente por meio de phishing — o que motivou o reforço dos testes internos de segurança.
Quem é afetado
O caso ganhou repercussão porque boa parte dos funcionários de áreas administrativas da MSG e do Knicks, que foram alvo do e-mail, nunca receberia um anel de campeão de verdade — tornando a isca especialmente dolorosa. Para piorar, treinadores assistentes do time relataram ter recebido caixas vazias durante a cerimônia oficial de entrega dos anéis, por ainda não terem sido medidos para as joias. A empresa afirmou que vai distribuir mais de 275 anéis e joias comemorativas a jogadores, treinadores, funcionários e outros membros da 'família Knicks'.
Por que empresas fazem esse tipo de teste
Testes simulados de phishing são práticas comuns em empresas que já sofreram ataques reais ou querem evitar que sofram. A lógica é simples: funcionários que clicam em links falsos em um ambiente controlado aprendem a reconhecer o golpe antes que ele aconteça de verdade, com credenciais e dados sendo roubados por criminosos reais. O problema, como mostra o caso do Knicks, é quando o tema escolhido para a isca toca em algo emocionalmente sensível — o que pode gerar desconfiança e desgaste com a equipe em vez de aprendizado.
O que fazer agora
Mesmo fora do ambiente corporativo, vale usar o caso como lembrete de sinais de phishing que aparecem em golpes reais:
- Oferta inesperada de prêmio, bônus ou brinde 'sem custo' fora do horário ou contexto normal de trabalho;
- Urgência para clicar em um link antes que a oferta 'expire';
- Remetente que imita a empresa, mas com domínio de e-mail ligeiramente diferente do oficial;
- Pedido de login, senha ou dados pessoais em uma página que abre após o clique;
- Erros de formatação, tom genérico ou falta de detalhes específicos sobre o destinatário.
Ao receber uma mensagem assim, o caminho seguro é não clicar, confirmar diretamente com o RH ou a área de TI pelos canais oficiais e denunciar o e-mail como suspeito. Empresas que aplicam esse tipo de teste também deveriam avisar, depois, que o episódio fazia parte de um treinamento — e evitar temas que soem como humilhação ou crueldade gratuita.