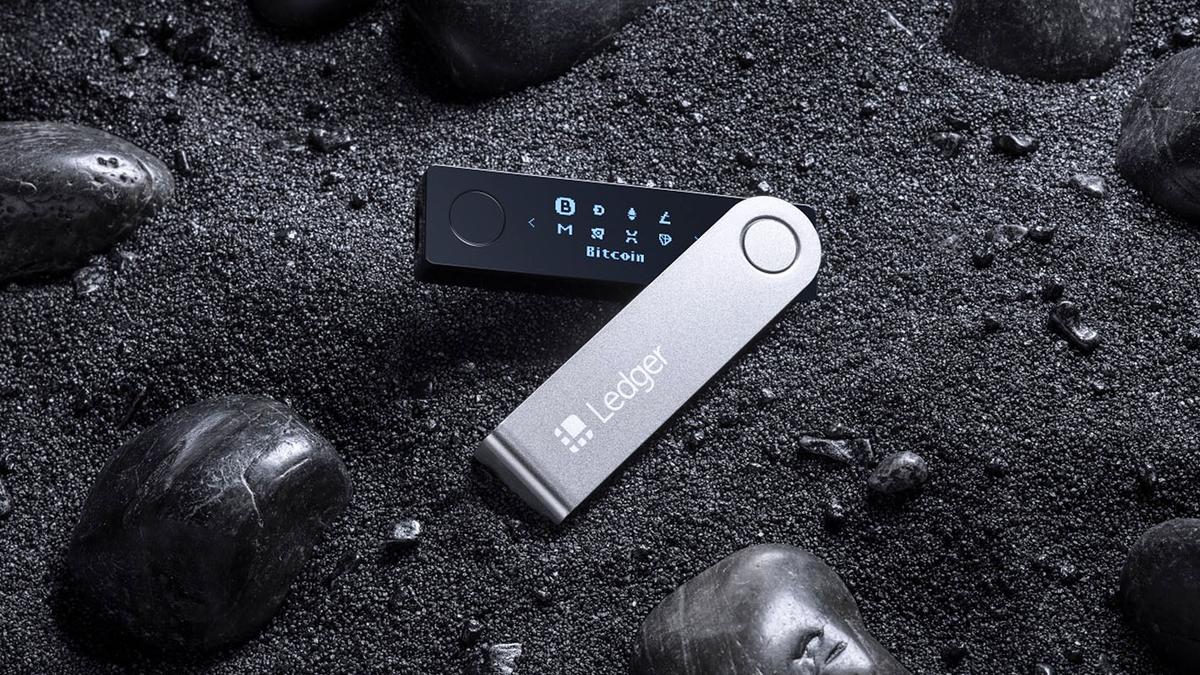
Ledger suspeita de hardware espião em carteiras vendidas pela CryptoBillis
A Ledger investiga relatos de roubo de mais de US$ 86 milhões em criptomoedas de carteiras compradas pela revendedora CryptoBillis, no Sudeste Asiático, e já confirmou um implante de hardware não autorizado em pelo menos um dispositivo afetado.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
A Ledger, fabricante francesa de carteiras físicas (hardware wallets) para armazenar criptomoedas offline, abriu uma investigação depois que pesquisadores on-chain identificaram um padrão suspeito de roubo que pode ter drenado entre US$ 72 milhões e US$ 86 milhões de centenas de carteiras. Os fundos desviados somam cerca de US$ 42 milhões em ETH, US$ 17,6 milhões em BTC e US$ 16,5 milhões em USDT, segundo estimativas dos analistas que rastrearam o caso.
A suspeita recai sobre dispositivos vendidos pela CryptoBillis, revendedora autorizada de produtos Ledger que atua no Sudeste Asiático (Indonésia, Malásia e Filipinas). Fotos e vídeos publicados no X e no Threads mostram uma pequena placa de circuito instalada sob a tela de uma carteira, que teria sido usada para capturar os dados exibidos na tela — incluindo a frase-semente mostrada durante a configuração inicial do dispositivo. Essa informação seria então transmitida a um invasor por meio de um chip SIM embutido, permitindo o esvaziamento das contas depois que o usuário ativasse a carteira.
A própria Ledger confirmou que o dispositivo de pelo menos um usuário afetado continha um "implante de hardware não autorizado", mas afirma que o papel exato desse componente no total de perdas relatadas ainda está sob apuração. A empresa também reforçou que não há indícios de que seus próprios sistemas, nem os dispositivos vendidos diretamente pela Ledger, tenham sido comprometidos — o problema estaria restrito à cadeia de distribuição da CryptoBillis.
Quem é afetado
O caso atinge, até o momento, compradores de carteiras Ledger adquiridas especificamente pela CryptoBillis no Sudeste Asiático. Quem comprou o dispositivo direto do site oficial da Ledger ou de outros canais não teria motivo de preocupação segundo a apuração atual. A CryptoBillis já suspendeu as vendas e os envios de novos aparelhos a pedido da própria Ledger, enquanto a investigação prossegue.
O que fazer agora
- Se você comprou uma carteira Ledger pela CryptoBillis nos últimos 90 dias e ainda não configurou o dispositivo, não faça a configuração até que a Ledger confirme que é seguro;
- Se o dispositivo já foi configurado e está em uso, migre os fundos para uma carteira nova, gerando uma frase de recuperação (seed phrase) completamente nova;
- Nunca digite ou fotografe a frase de recuperação em outro dispositivo, aplicativo ou site — ela deve existir apenas em papel, guardada offline;
- Compre hardware wallets apenas do fabricante oficial ou de revendedores com selo de autorização verificado, evitando intermediários sem rastreabilidade;
- Acompanhe os canais oficiais de suporte da Ledger para atualizações sobre o resultado da investigação antes de tomar decisões sobre os fundos.