Microsoft derruba EvilTokens, phishing com IA que atingiu 12 mil contas
Plataforma de phishing como serviço usava chatbot de IA para vasculhar caixas de entrada roubadas e comprometeu mais de 12 mil contas Microsoft em 10 mil organizações. Dois suspeitos foram presos no Reino Unido.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
A Microsoft anunciou a derrubada do EvilTokens, uma plataforma de phishing como serviço (PhaaS) que, segundo a empresa, usava inteligência artificial "em todas as etapas da cadeia de ataque". Ativo desde fevereiro de 2026 e vendido em grupos de Telegram por uma taxa de adesão de US$ 1.500 mais mensalidade de US$ 500, o serviço foi a primeira operação criminosa a explorar em escala a autenticação por "device code" — o mecanismo em que o usuário digita um código em uma página legítima de login da Microsoft para autorizar um dispositivo, mas que golpistas conseguiam sequestrar para obter tokens de acesso válidos sem precisar da senha da vítima.
O diferencial do EvilTokens era um chatbot de IA que analisava automaticamente as caixas de entrada comprometidas, mapeava relações de confiança entre contatos, identificava tomadores de decisão e localizava conversas sobre pagamentos e autorizações financeiras — otimizando quais vítimas valiam a pena para fraudes maiores. A ação de disrupção, a 40ª desse tipo movida pela Digital Crimes Unit (DCU) da Microsoft, teve autorização da Justiça Federal americana (Distrito Leste da Virgínia) e contou com a colaboração da Health-ISAC, organização sem fins lucrativos que reúne hospitais e empresas de saúde para troca de inteligência sobre ameaças cibernéticas, e da SpyCloud, empresa de proteção de identidade que recupera dados vazados na dark web. Cloudflare, Coinbase, OpenAI, Railway, Shadowserver Foundation e TRM Labs também participaram. No total, 50 sites usados para operar o serviço foram apreendidos e mais de 150 domínios de infraestrutura de apoio foram desativados.
 Foto: reprodução/spycloud.com
No Reino Unido, a Polícia Metropolitana prendeu dois homens, de 32 e 38 anos, suspeitos de administrar o site do EvilTokens. As batidas ocorreram em endereços nos bairros de Canary Wharf e Nine Elms, em Londres, com apreensão de dispositivos eletrônicos para perícia; os suspeitos foram liberados sob fiança enquanto a investigação continua.
Quem é afetado
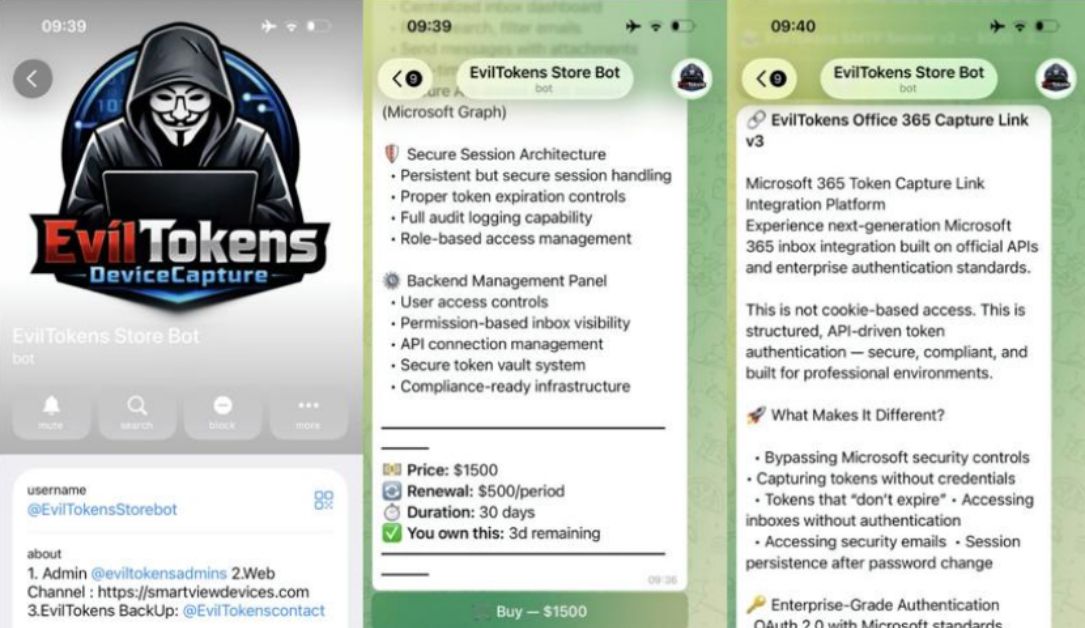 Foto: reprodução/therecord.media
Segundo a Microsoft e a SpyCloud, o EvilTokens já havia comprometido mais de 12 mil contas de e-mail em mais de 10 mil organizações, somando 6.585 domínios corporativos únicos espalhados por 79 países. Cerca de 97,5% das vítimas eram contas empresariais, não pessoais. Estados Unidos, Canadá, Reino Unido, Austrália e Índia concentraram o maior volume de casos, com setores como distribuição atacadista, construção, serviços financeiros, imóveis, educação superior e saúde entre os mais visados.
O que fazer agora
Mesmo com a infraestrutura derrubada, técnicas de phishing por device code continuam ativas em outras operações. Recomendações práticas para empresas e usuários de contas Microsoft:
- Desconfiar de qualquer solicitação para inserir um "código de dispositivo" recebida por e-mail, mensagem ou ligação não solicitada;
- Restringir ou desabilitar o fluxo de autenticação por device code no ambiente corporativo, quando ele não for estritamente necessário;
- Ativar autenticação multifator resistente a phishing (como chaves de segurança FIDO2) em vez de apenas códigos por SMS ou aplicativo;
- Monitorar sinais de acesso incomum a contas Microsoft 365, como logins de localizações atípicas ou criação de regras de encaminhamento de e-mail;
- Verificar, com ajuda de TI, se a organização consta entre os domínios afetados por meio de alertas do Microsoft Threat Intelligence ou de serviços como o da SpyCloud;
- Treinar equipes financeiras e de RH, alvos preferenciais desse tipo de golpe, para confirmar pedidos de pagamento ou mudança de dados bancários por um segundo canal antes de agir.