Microsoft e Japão derrubam rede por trás de 1 bilhão de golpes digitais
Operação conjunta mirou três plataformas que vendiam kits de phishing prontos para uso, incluindo mensagens falsas de multa de estacionamento e entrega de pacote.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
A Microsoft, em parceria com a Agência Nacional de Polícia do Japão e a organização de segurança do setor de saúde Health-ISAC, obteve uma ordem judicial nos Estados Unidos para derrubar a infraestrutura de três operações de cibercrime: o YAM Store, que vendia contas e ambientes de nuvem corporativa do Microsoft 365 e do Google obtidos de forma fraudulenta, e os kits de phishing CoGUI e Iron Man, vendidos como serviço pronto para uso — com mais de 2.300 modelos de página e mensagem personalizados para mais de 130 países, incluindo Japão, Austrália e Índia.
Juntas, essas operações teriam enviado mais de 1 bilhão de mensagens maliciosas desde janeiro de 2026, em menos de dez meses, atingindo mais de 75 mil organizações em mais de 150 países. Mais de 750 milhões dessas mensagens tinham como alvo especificamente clientes da própria Microsoft. A estimativa é que o esquema tenha gerado dezenas de milhões de dólares para os criminosos.
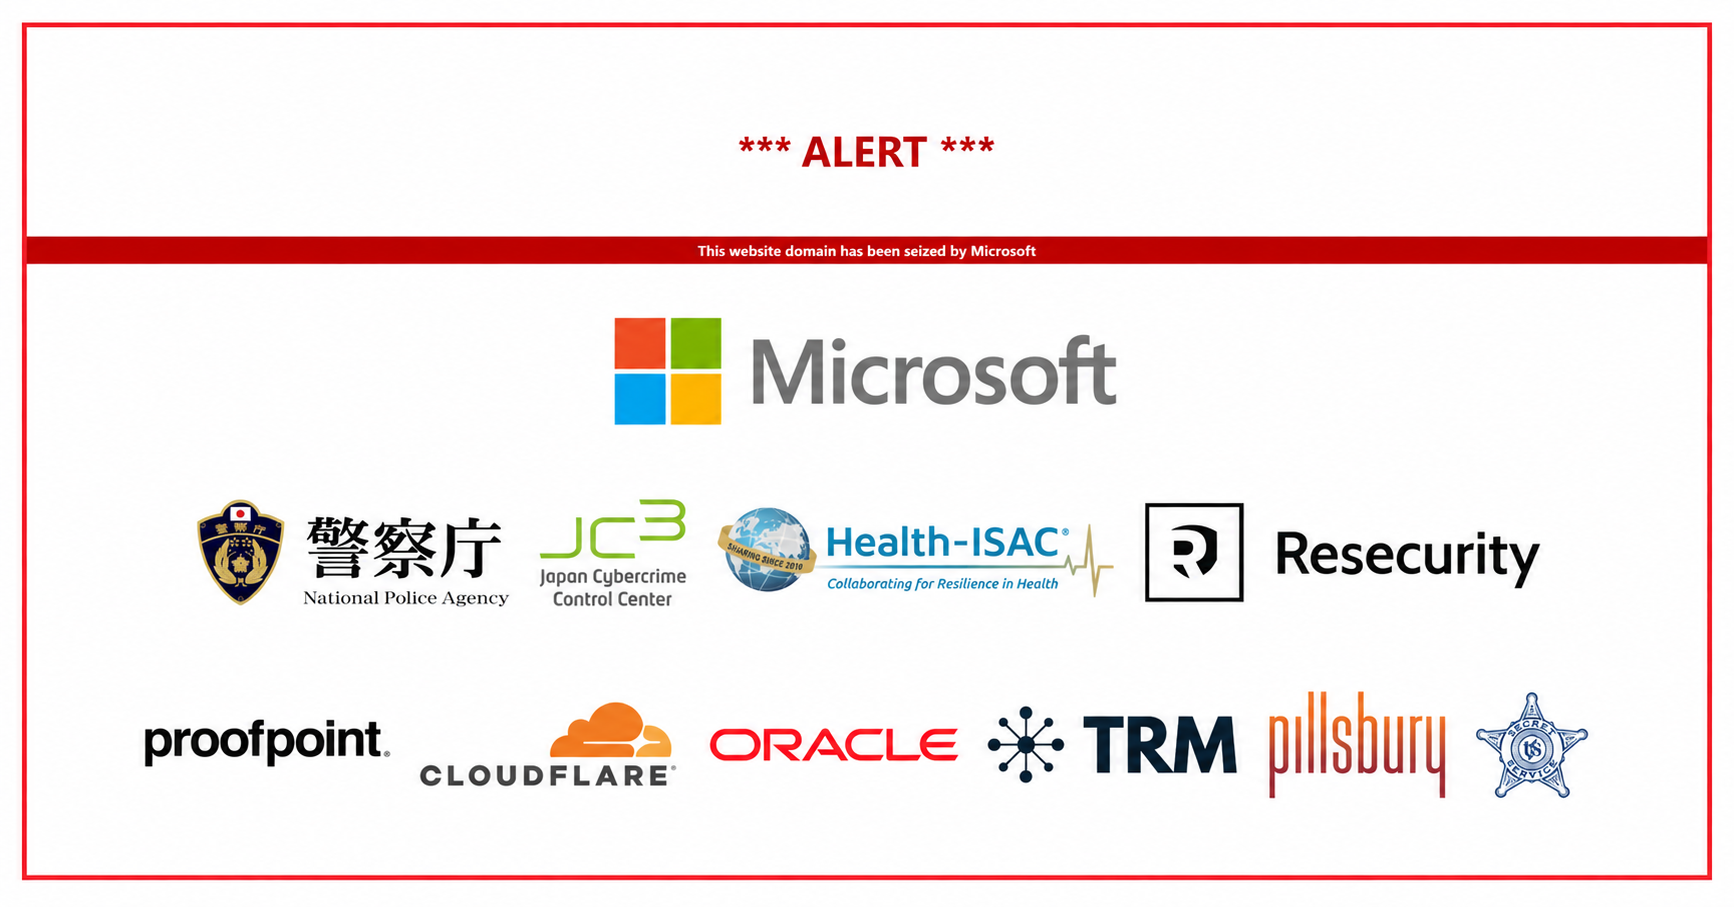
Foto: reprodução/trmlabs.com
Quem é afetado
Qualquer pessoa que já recebeu uma mensagem de texto avisando sobre uma multa de estacionamento inexistente ou uma entrega de pacote que nunca foi feita pode ter sido alvo de alguma dessas redes — esse tipo de golpe, junto com phishing imitando bancos e órgãos governamentais, era o produto-padrão vendido pelos kits derrubados. A ação da Microsoft foi civil, não criminal: a empresa obteve autorização judicial no Distrito Sul da Flórida para apreender e redirecionar os domínios usados pela infraestrutura golpista, além de desativar mais de 20 mil contas ligadas ao YAM Store.
O que fazer agora
Desconfie de qualquer SMS ou mensagem cobrando multa, pedágio ou taxa de entrega com link para pagamento — órgãos públicos e transportadoras raramente cobram assim;
Nunca clique em links de mensagens não solicitadas; acesse o site oficial do serviço digitando o endereço diretamente no navegador;
Ative a autenticação em duas etapas em contas Microsoft 365 e Google, já que credenciais roubadas de contas corporativas alimentavam parte do esquema derrubado;
Denuncie mensagens suspeitas à operadora de telefonia e, no Brasil, também ao canal 1016 da Anatel ou ao serviço de denúncia do banco mencionado na tentativa de golpe.