Nova versão do NodeStealer rouba senhas do Facebook e grava a tela
Variante do malware Python NodeStealer ganhou funções de keylogger e captura de tela, além de roubar credenciais e dados do Facebook via Telegram. Pesquisadores da Netskope veem sinais de que o código foi escrito com ajuda de IA.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
Pesquisadores da Netskope Threat Labs, empresa de segurança que monitora ameaças digitais desde 2023, identificaram uma nova variante do NodeStealer, malware escrito em Python que deixou de ser um simples ladrão de senhas para se transformar em um spyware completo. Além de roubar credenciais salvas no navegador, a versão atualizada agora grava tudo o que a vítima digita, tira capturas de tela do dispositivo e monitora o conteúdo copiado na área de transferência.
O malware usa duas bibliotecas Python conhecidas para espionar o usuário: a pynput, que captura cada tecla pressionada e salva o registro em um arquivo temporário, e a pyautogui, responsável por tirar prints da tela periodicamente. A cada dois minutos, esses dados são enviados a um bot do Telegram controlado pelos criminosos, que depois apaga o conteúdo local para dificultar a detecção.
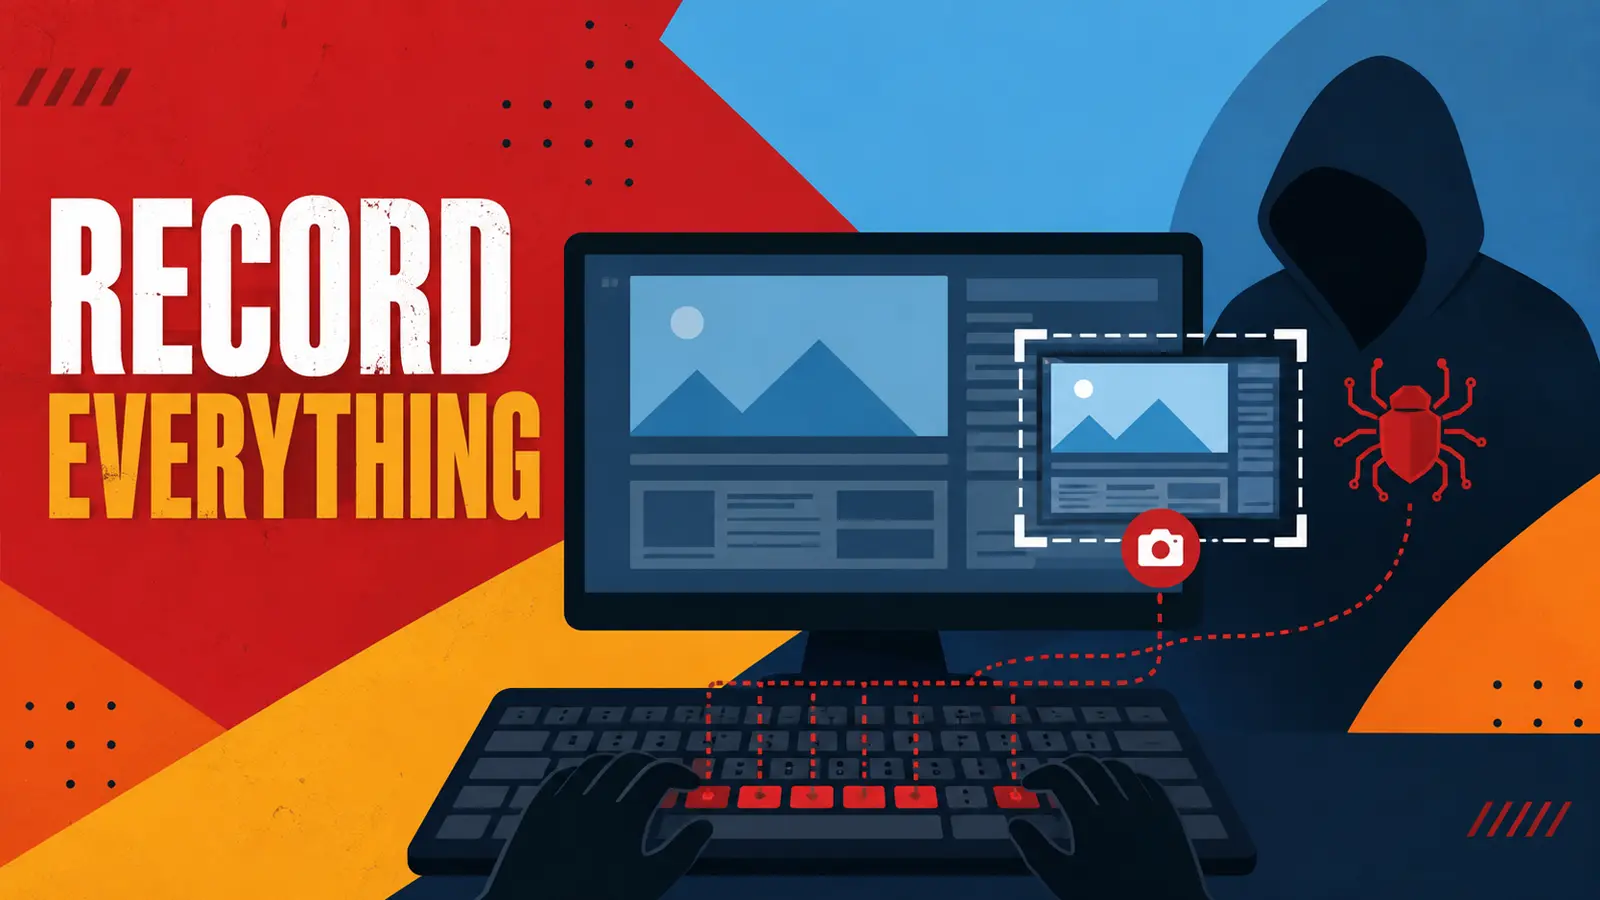 Foto: reprodução/cybersecuritynews.com
O golpe usa uma segunda conta no Telegram exclusiva para roubar informações do Facebook: o malware consegue acessar mais de 20 endpoints da API oficial da rede social (a Graph API), coletando dados de identidade, lista de amigos, publicações, páginas administradas e até campanhas de anúncios ativas. Essa separação em dois canais de envio torna o ataque mais difícil de ser bloqueado por completo, já que derrubar um bot não interrompe o outro.
Um detalhe chamou atenção dos pesquisadores: trechos do código trazem emojis decorativos e uma estrutura repetitiva incomum em versões anteriores do NodeStealer, um padrão que costuma aparecer quando o desenvolvimento é assistido por inteligência artificial.
Quem é afetado
Segundo o levantamento, as campanhas com essa variante concentraram-se principalmente na Ásia e na América do Norte, com destaque para vítimas do setor financeiro, mas o alcance potencial não se limita a essas regiões. Usuários comuns do Facebook e empresas que administram páginas ou contas de anúncios estão entre os alvos mais visados, já que o malware foi ajustado especificamente para extrair dados comerciais da plataforma.
O que fazer agora
- Ative a autenticação multifator (verificação em duas etapas) em todas as contas importantes, especialmente no Facebook e em contas de anúncios;
- Revise periodicamente as sessões ativas e os dispositivos conectados à sua conta, encerrando o acesso de qualquer aparelho não reconhecido;
- Evite baixar arquivos, cracks de programas ou anexos de origem duvidosa, principal porta de entrada de infostealers como o NodeStealer;
- Mantenha o navegador e o antivírus sempre atualizados, e desconfie de extensões pouco conhecidas;
- Em empresas, restrinja o número de pessoas com acesso administrativo a contas comerciais e páginas do Facebook, monitorando o uso dessas credenciais;
- Se notar comportamento estranho na conta (posts não autorizados, mensagens enviadas sem seu conhecimento), troque a senha imediatamente e revise os apps conectados.