OpenAI dá ao Codex ambientes de nuvem reutilizáveis e controle por voz
No Dev Day 2026, a OpenAI anunciou ambientes de nuvem persistentes para o Codex, sua ferramenta de codificação com IA, além de CLI renovada, revisão de código no ChatGPT e um produto de segurança que já escaneou 1,2 milhão de commits.
Por Marina Sato · Repórter de IA
Codex ganha ambientes persistentes na nuvem
A OpenAI anunciou, durante o Dev Day 2026 realizado nesta terça-feira, uma leva de atualizações para o Codex, sua ferramenta de codificação com inteligência artificial. A principal novidade são ambientes de desenvolvimento reutilizáveis na nuvem: em vez de sessões isoladas que se perdem a cada tarefa, agora é possível manter um workspace persistente, com configurações e permissões já aprovadas, acessível do computador, do celular ou diretamente da nuvem.
Segundo a OpenAI, o objetivo é fazer as tarefas começarem mais rápido e dar a equipes um ambiente compartilhado, sem precisar reconfigurar tudo a cada execução. O recurso está disponível para assinantes dos planos Plus, Pro, Business, Enterprise, Edu e Healthcare.
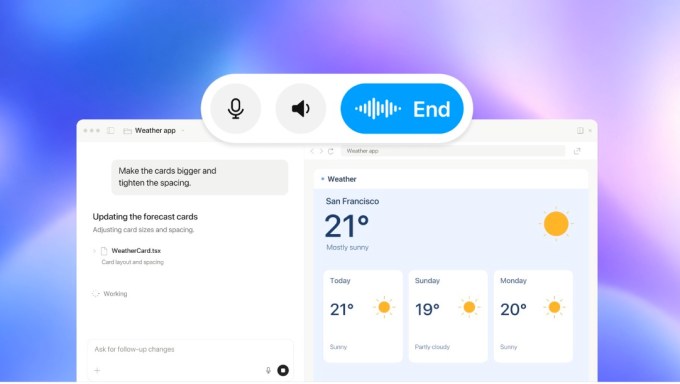 Foto: reprodução/techcrunch.com
CLI renovada com comando de voz
A interface de linha de comando (CLI) do Codex foi redesenhada e passa a aceitar comandos de voz para iniciar e conduzir tarefas. A atualização também traz uma nova visualização chamada "/agents", pensada para delegar e acompanhar múltiplas tarefas ao mesmo tempo, além de melhorias na edição de prompts, no resumo de sessões e na integração com Git worktrees.
Revisão de código dentro do ChatGPT
O Codex passa a integrar uma experiência de revisão de código no aplicativo desktop do ChatGPT. Ali, desenvolvedores conseguem ler resumos de mudanças, explorar diffs e perguntar diretamente ao Codex sobre possíveis problemas antes de enviar feedback em pull requests no GitHub ou merge requests no GitLab. A promessa é permitir revisões automáticas mesmo quando o desenvolvedor está longe do teclado.
 Foto: reprodução/the-decoder.com
Codex Security Cloud: 1,2 milhão de commits escaneados
A OpenAI também expandiu o Codex com um produto voltado à segurança, batizado de Codex Security Cloud. A ferramenta escaneia repositórios do GitHub sob demanda ou em cronograma agendado, investiga os achados, remove duplicatas e chega a preparar correções automaticamente.
Em um teste de 30 dias durante a fase beta, o Codex Security escaneou mais de 1,2 milhão de commits em repositórios externos, identificando 792 achados críticos e 10.561 de alta severidade — incluindo vulnerabilidades em projetos open source como OpenSSH, GnuTLS, GOGS e PHP. A OpenAI afirma que a taxa de falsos positivos caiu mais de 50% ao longo do tempo. O produto está disponível para os planos Pro, Business, Enterprise e Edu.
O que ainda falta esclarecer
A OpenAI não detalhou o custo específico de rodar os ambientes de nuvem reutilizáveis em escala nem quanto tempo os workspaces persistentes ficam ativos antes de expirar. Também não fica claro como o Codex Security Cloud lida com repositórios privados de grande porte em termos de tempo de varredura.