PHP2Shell: as duas falhas no PHP que quase viraram crise global
Duas vulnerabilidades críticas no PHP, batizadas de PHP2Shell, permitiam invadir servidores sem senha. A PHP Foundation já lançou patches, mas tentativas de ataque explodiram desde a divulgação.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
Duas falhas críticas no PHP, a linguagem que roda por trás de boa parte da internet, acenderam o alerta máximo da comunidade de segurança nas últimas semanas. As vulnerabilidades, catalogadas como CVE-2026-109618 e CVE-2026-109619 e apelidadas coletivamente de "PHP2Shell", permitem execução remota de código sem qualquer autenticação — ou seja, um atacante pode invadir um servidor vulnerável sem precisar de senha ou credencial alguma.
O mais inquietante é a linha do tempo. As duas falhas foram descobertas originalmente em 2024, mas na época não pareciam exploráveis na prática. Isso mudou em outubro de 2026, quando pesquisadores encontraram um caminho real para transformá-las em ataque funcional. A PHP Foundation, organização sem fins lucrativos responsável pela manutenção da linguagem, lançou os patches publicamente em 21 de outubro.
 Foto: reprodução/helpnetsecurity.com
Quem é afetado
O tamanho do problema está na escala: cerca de 70% de toda a web depende de PHP para funcionar. Isso inclui sistemas de gerenciamento de conteúdo como WordPress, Drupal, Joomla e MediaWiki — este último, a plataforma que hospeda a própria Wikipedia. Na prática, a lista de afetados potenciais passa por bancos, redes de varejo, hospitais e agências governamentais, além de incontáveis sites menores que rodam sobre essas plataformas sem que seus administradores saibam exatamente qual versão de PHP está por trás.
Cientes da gravidade, a PHP Foundation optou por um processo de divulgação controlada: grandes empresas e provedores de infraestrutura foram avisados antes do fim do embargo, para que pudessem se preparar e aplicar correções antes que o problema se tornasse público. Mesmo assim, a corrida começou. Matthew Prince, da Cloudflare, empresa de infraestrutura e segurança que protege milhões de sites contra ataques, relatou um crescimento exponencial nas tentativas de exploração das falhas logo depois da divulgação. Levantamentos independentes de segurança chegaram a identificar milhões de instâncias PHP potencialmente expostas na internet.
O que fazer agora
Se você administra um site ou aplicação que depende de PHP, a recomendação é direta: aplique os patches lançados pela PHP Foundation o quanto antes, de acordo com o ramo da versão que você usa. Segundo a própria PHP Foundation, não existe configuração alternativa que mitigue totalmente o problema — a atualização é o único caminho seguro. Vale atenção extra para quem ainda roda versões antigas do PHP que não recebem mais patch oficial, e que, portanto, exigem migração para uma versão suportada.
Para empresas que usam WordPress, Drupal, Joomla ou qualquer CMS baseado em PHP, o primeiro passo é verificar com o provedor de hospedagem se a versão do interpretador PHP já foi atualizada — muitas vezes essa camada fica invisível para quem só administra o conteúdo do site. Em ambientes corporativos, times de TI devem tratar o patch como prioridade máxima, já que a exploração ativa confirmada por múltiplas empresas de segurança reduz a margem de tempo para agir com segurança.
Atualização (24/10, 18:47): Atualização: novos detalhes sobre a crise do PHP2Shell mostram que a Amazon identificou tentativas de exploração das falhas antes mesmo da divulgação pública, usando honeypots para monitorar ataques. A Cloudflare, por sua vez, registrou milhões de tentativas de ataque depois que a vulnerabilidade vazou. Comentaristas do TechCrunch descreveram o episódio como “um momento real de acerto de contas” para uma internet que, segundo um deles, está “mantida com cola e sonhos” — boa parte da infraestrutura que hoje sustenta 70% dos sites do mundo rodava há décadas sem auditoria, até ser encontrada por modelos de IA.
Atualização (25/10, 18:51): ## Atualização
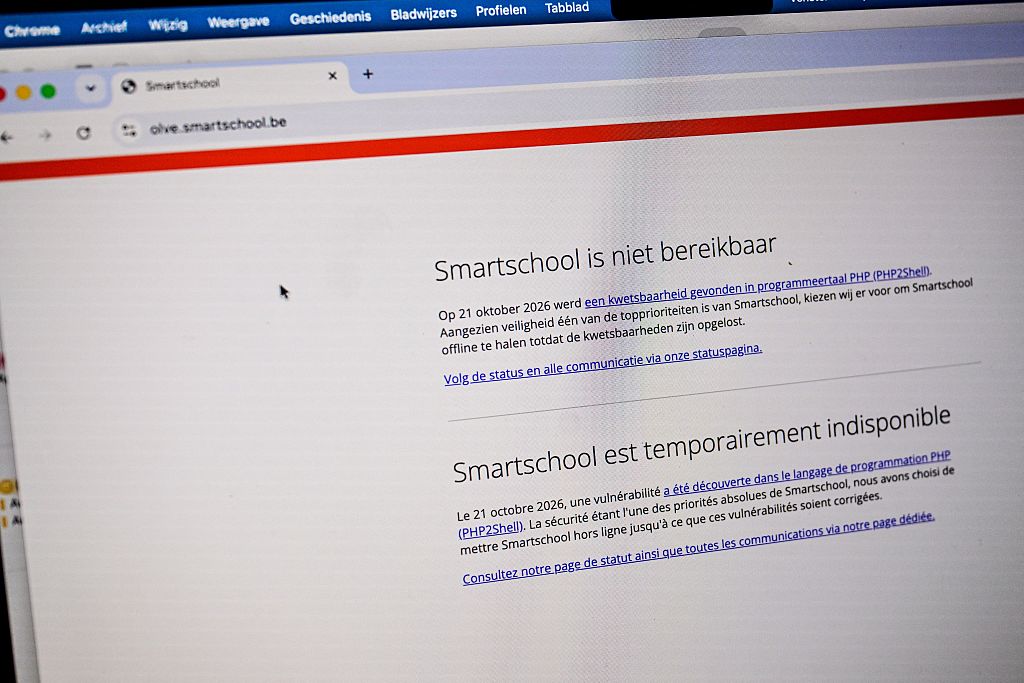
Novos detalhes sobre o caso PHP2Shell reforçam o tamanho do estrago evitado. As duas falhas, catalogadas como CVE-2026-109618 e CVE-2026-109619, permitiam execução remota de código sem qualquer autenticação: um invasor conseguia enviar comandos a servidores vulneráveis e agir como se tivesse credenciais válidas, o que levou bancos, lojas, plataformas de jogos, hospitais e órgãos governamentais a tirar sistemas do ar preventivamente enquanto aplicavam a correção.
O que não tinha aparecido na cobertura anterior: pesquisadores de segurança apoiados por IA, ligados à iniciativa "Hack the Planet", ajudaram a identificar as falhas antes que o estrago fosse maior. Mesmo depois da divulgação pública e da correção disponível, invasores continuaram tentando explorar servidores que ainda não tinham atualizado o PHP — o que mantém o alerta ligado para administradores de sistemas que rodam versões antigas da linguagem em infraestrutura crítica.