Polícia australiana prende dois hackers do grupo TeamPCP, ligado a ataques à OpenAI
Ruben Thomson, 21, e Louis Gaebler, 23, foram presos em Perth por invadir mais de mil organizações via ferramentas open source como Trivy e LiteLLM, atingindo Mercor, OpenAI e GitHub.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
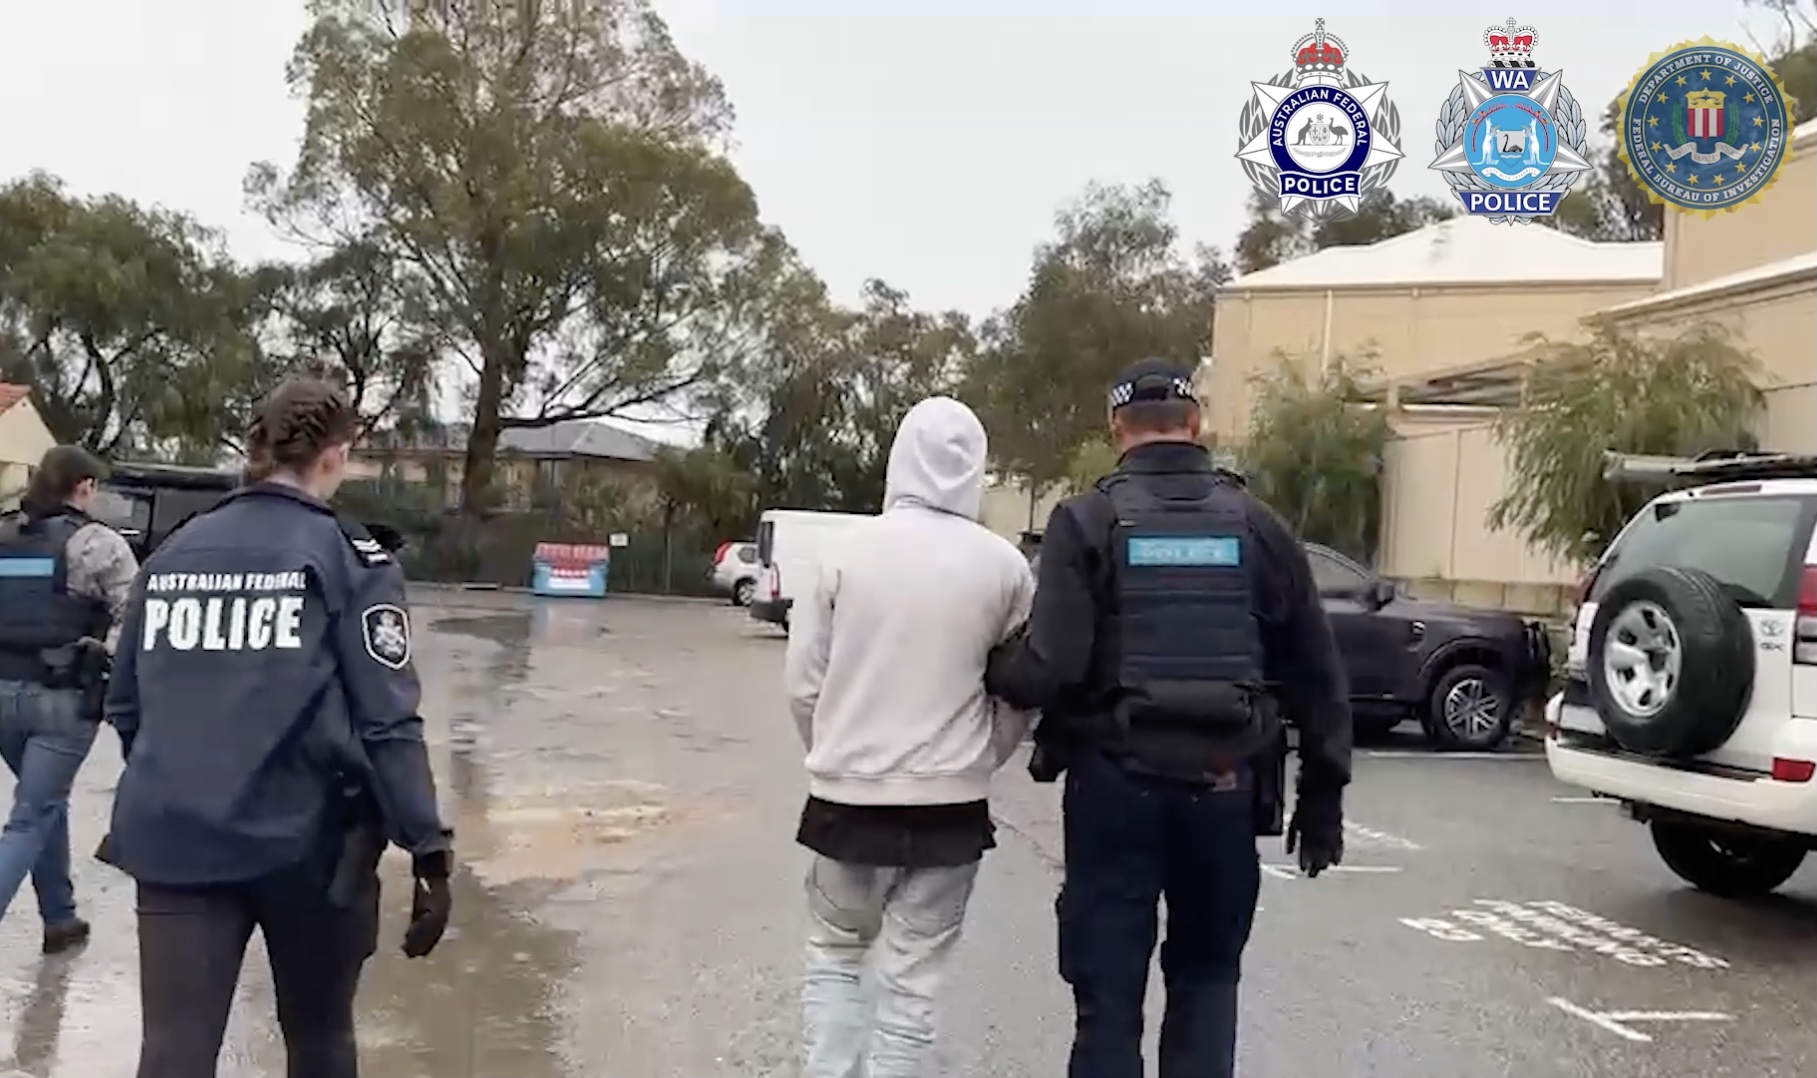
A Polícia Federal Australiana prendeu, em Perth, dois homens apontados como integrantes do TeamPCP, grupo de cibercriminosos apontado como responsável por uma onda de invasões que atingiu empresas de tecnologia ao redor do mundo. Ruben Ian Thomson, 21 anos (conhecido pelo apelido "Ellis"), e Louis Michael Gaebler, 23 anos, foram detidos após buscas em residências nos subúrbios da cidade, onde dispositivos eletrônicos foram apreendidos.
Segundo a TechCrunch, que teve a informação confirmada por Brian Krebs (Krebs on Security) e pelo site The Record, a dupla responde por 14 acusações combinadas. Thomson sozinho enfrenta oito delas, incluindo modificação não autorizada de dados, posse e fornecimento de dados para cometer crimes informáticos, lavagem de mais de 100 mil dólares em produtos de crime e recusa em entregar senhas de dispositivos sob ordem judicial.
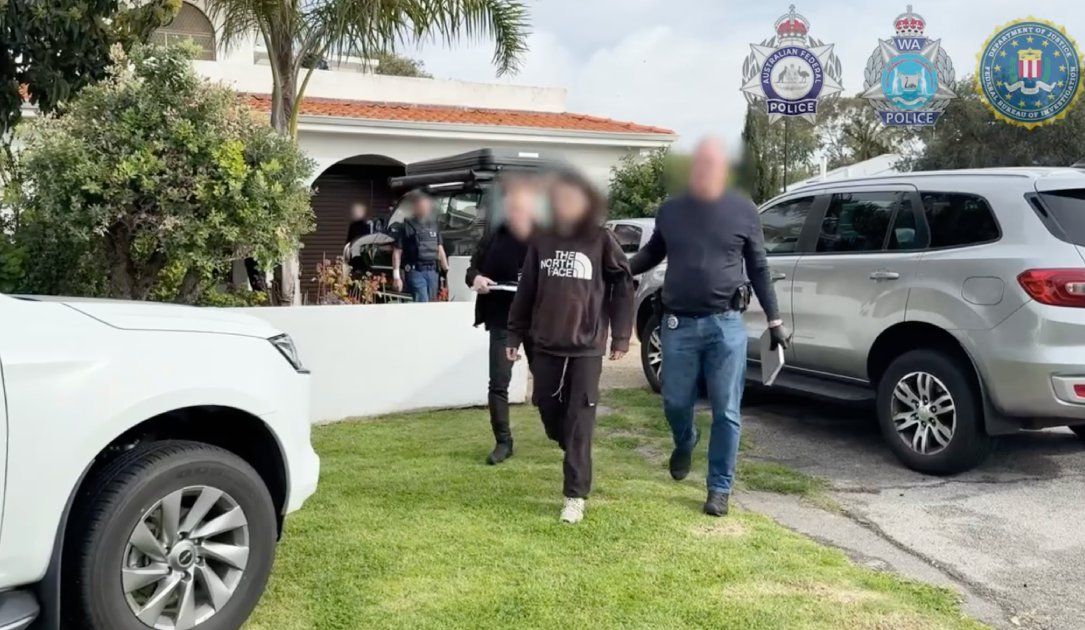 Foto: reprodução/therecord.media
Quem é afetado
O TeamPCP é descrito pelas autoridades como um grupo prolífico que comprometia projetos open source populares — entre eles o scanner de vulnerabilidades Trivy e a ferramenta LiteLLM — para infectar o maior número possível de máquinas. A lista de vítimas inclui nomes de peso: a startup de recrutamento com IA Mercor, a própria OpenAI, o GitHub e até infraestrutura em nuvem ligada à Comissão Europeia. No total, a Polícia Federal Australiana e o FBI apontam mais de mil organizações comprometidas, com mais de meio milhão de credenciais roubadas.
O modus operandi seguia um roteiro de extorsão: invadir sistemas, subtrair credenciais e dados sensíveis e depois pressionar as vítimas a pagar resgate para evitar vazamentos ou mais danos. As investigações começaram em abril de 2026, depois que empresas de cibersegurança repassaram informações às autoridades australianas.
O que fazer agora
Para empresas que dependem de bibliotecas e ferramentas open source no dia a dia (praticamente todas), o caso reforça alertas antigos que continuam sendo ignorados na prática:
- Audite regularmente as dependências de código aberto usadas em produção, com atenção redobrada a atualizações recentes de pacotes menos conhecidos.
- Monitore instalações de ferramentas como Trivy e LiteLLM em busca de versões adulteradas ou não oficiais.
- Troque credenciais expostas periodicamente e adote autenticação multifator em todos os acessos críticos.
- Tenha um plano de resposta a incidentes pronto — muitas das mais de mil vítimas só souberam do problema por terceiros.
- Acompanhe alertas de órgãos de cibersegurança sobre a cadeia de suprimentos de software, já que ataques desse tipo tendem a se repetir com outros grupos.
O caso ainda está em fase de acusação judicial na Austrália, e não há indicação de que todos os responsáveis pelo TeamPCP tenham sido identificados.
Atualização (28/08, 09:39): Atualização (28/08/2026): Novos detalhes da operação que prendeu os dois suspeitos ligados ao TeamPCP dimensionam o estrago da campanha: segundo a Ars Technica, o grupo comprometeu mais de 1.000 organizações ao redor do mundo, exfiltrando mais de 500 mil credenciais e ao menos 300 GB de dados por meio de código malicioso injetado em repositórios open-source — um ataque clássico de cadeia de suprimentos (supply chain) que se espalhou conforme desenvolvedores incorporavam as bibliotecas comprometidas. A estimativa de custo de remediação para as vítimas passa de centenas de milhões de dólares.
Os presos foram identificados como Ruben Ian Thomson, de 21 anos, e Louis Michael Gaebler, de 23, ambos de Cottesloe, região metropolitana de Perth, na Austrália. A operação, conduzida pela Polícia Federal Australiana (AFP) em conjunto com o FBI americano e a Polícia da Austrália Ocidental, começou a partir de alertas de empresas de segurança em abril de 2026. Entre as vítimas nomeadas estão GitHub, Telnyx, LiteLLM, Aqua Trivy, Checkmarx KICS, TanStack, MistralAI e Red Hat, além da OpenAI, já mencionada na cobertura anterior. Thomson responde a oito acusações, incluindo posse e fornecimento de dados para crimes informáticos e lavagem de valores acima de US$ 100 mil, com penas que variam de 3 a 20 anos.