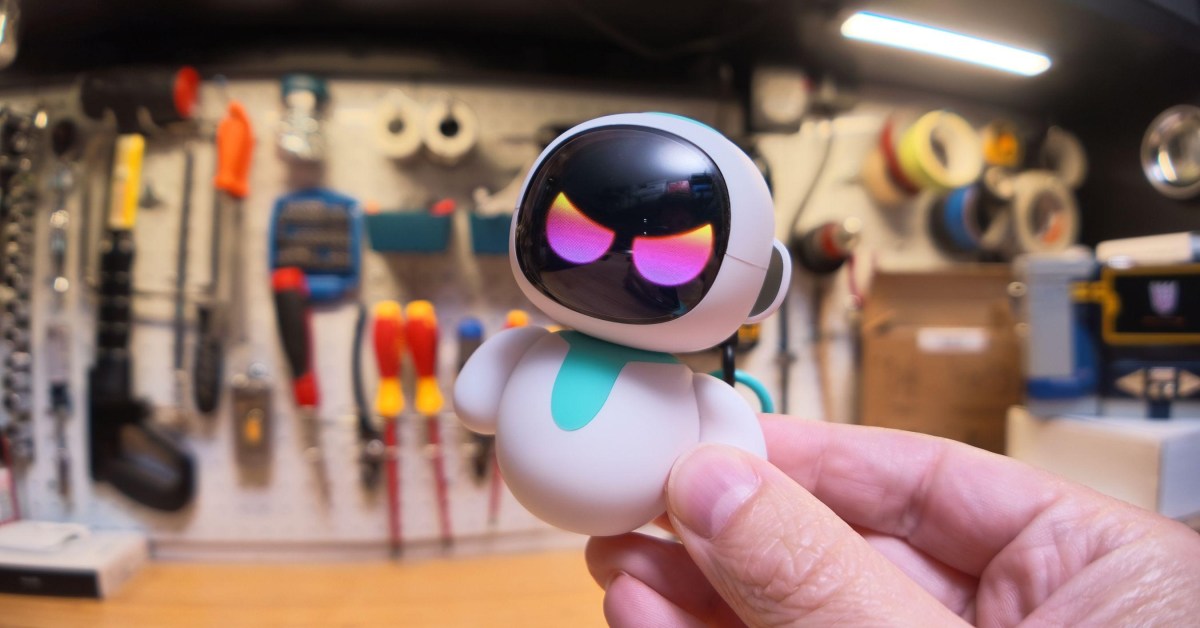
Robô de IA Eiliko expôs conversas de 68 mil usuários, revela investigação
Falha no backend do brinquedo conversacional deixava acessíveis transcrições e dados de crianças; fabricante diz ter contratado auditoria externa, mas brecha pode não estar totalmente corrigida.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
O Eiliko é um robô-chaveiro com inteligência artificial conversacional, fabricado pela Energize Lab — startup que financiou o produto por meio do Kickstarter e hoje também o vende na Amazon. Uma investigação do site The Verge encontrou um acesso de backend desprotegido que expunha dados de toda a frota ativa do produto, estimada em cerca de 68 mil unidades no mundo: por volta de 13 milhões de transcrições de conversas, mais de 31 mil perfis de crianças (com nome, idade e data de nascimento), além de fotos e áudios em links públicos sem qualquer proteção. A mesma falha permitia manipular remotamente as respostas da IA — em um teste do próprio Verge, o robô passou a inventar informações pessoais, afirmar que a Terra é plana e produzir falas de conteúdo sexual abusivo.
Quem é afetado
Famílias que usam o Eiliko, com atenção especial às crianças cujos perfis — nome, idade, fotos e áudio — ficaram expostos publicamente, sem necessidade de senha ou autorização pra acessar.
O que fazer agora
- Quem tem o Eiliko em casa deve desativar o dispositivo até a empresa confirmar, de forma verificável, que a falha foi corrigida.
- Evitar compartilhar qualquer dado sensível (nome completo, rotina, localização) por meio do robô enquanto a auditoria não for concluída.
- Pais devem apagar conversas e fotos já associadas ao perfil da criança no app do fabricante, caso o recurso esteja disponível.
A Energize Lab anunciou que vai contratar uma firma de segurança independente para auditar o produto, desativou o acesso externo ao backend e suspendeu recursos de memória de longo prazo e avatares personalizados até a aprovação da auditoria. Mas, segundo apuração posterior ao anúncio, o pesquisador que encontrou a falha original ainda tinha acesso remoto completo (SSH) aos robôs — sinal de que o problema pode não estar de fato resolvido.