Site falso clona VPN corporativa da WatchGuard para roubar senhas
Página fraudulenta captura credenciais de administradores de rede e só depois libera o instalador original, driblando a desconfiança da vítima.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
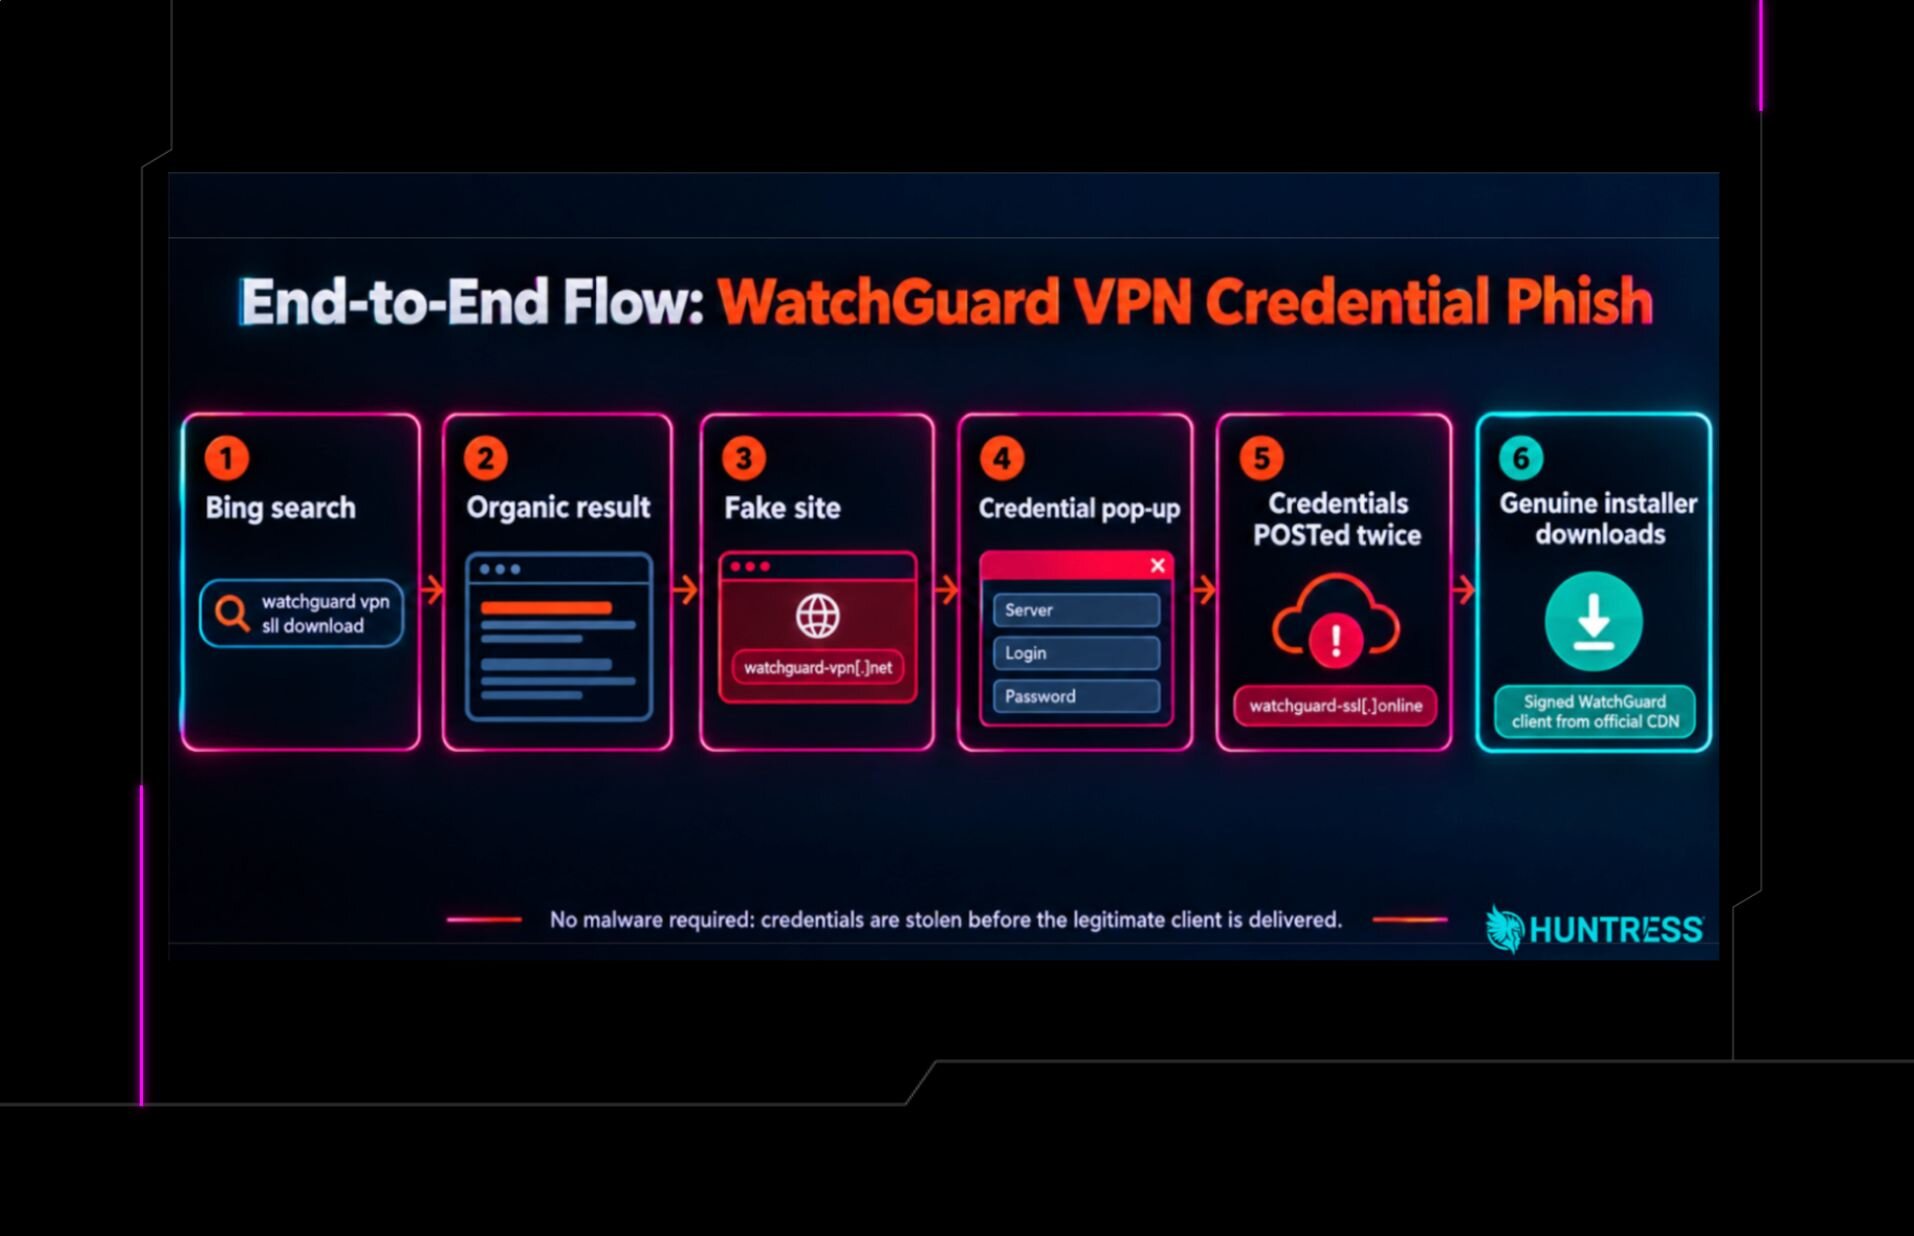
Pesquisadores da Huntress, empresa de cibersegurança que monitora ameaças para provedores de TI, identificaram um site falso que imitava a página de download da WatchGuard, fabricante americana de equipamentos de segurança de rede usados por empresas de todos os portes. O domínio falso aparecia nos primeiros resultados do Bing para quem buscava o instalador do “Mobile VPN with SSL”, um dos produtos da marca.
O golpe tem um truque incomum: ao preencher endereço do servidor, usuário e senha no site falso, a vítima recebia uma mensagem de erro e era convidada a digitar os dados de novo — um jeito de garantir que os criminosos capturassem a versão correta das credenciais antes de mandar os dados para um domínio separado, controlado pelos atacantes. Só depois disso o site liberava o instalador verdadeiro e assinado digitalmente da WatchGuard, direto dos servidores oficiais da empresa — o que ajudava a enganar até ferramentas de segurança, já que o arquivo final baixado era legítimo.
Quem é afetado
O alvo são administradores de redes corporativas que buscam softwares de VPN pela internet, não usuários finais comuns. Segundo a Huntress, o caso foi descoberto depois que um administrador de um provedor de serviços de TI pesquisou pelo instalador no Bing e caiu no site clonado. Como o acesso de VPN corporativa costuma abrir as portas para toda a rede interna de uma empresa, uma credencial roubada tem potencial de dano bem maior do que uma senha pessoal.
O que fazer agora
Quem administra redes corporativas e baixou a VPN da WatchGuard recentemente deve:
- Trocar a senha de acesso ao VPN imediatamente, mesmo sem sinais de invasão;
- Ativar autenticação multifator (MFA) em todos os acessos remotos;
- Revisar os logs de acesso à VPN em busca de conexões de locais ou horários incomuns;
- Baixar instaladores de software corporativo somente a partir do site oficial do fabricante, nunca pelo primeiro link de uma busca.
Os domínios usados no golpe foram registrados entre agosto e setembro, e o principal deles saiu do ar em 13 de outubro — o que não garante que a mesma técnica não reapareça com outro nome.