Startup manda agentes de IA se infiltrarem em golpes para coletar provas
A australiana Apate.ai usa milhares de agentes de inteligência artificial disfarçados de vítimas para enganar golpistas e extrair dados usados depois para proteger bancos e operadoras. A empresa já levantou quase US$ 10 milhões para expandir a operação.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
A startup australiana Apate.ai, fundada em 2024 a partir de pesquisas da Macquarie University, em Sydney, criou uma frota de agentes de inteligência artificial que se infiltram em operações de golpe fingindo ser vítimas reais. Os agentes atendem ligações fraudulentas, respondem a mensagens suspeitas, clicam em links de phishing e até entram em grupos de redes sociais usados por criminosos, mantendo a conversa o máximo possível para extrair informações úteis.
Segundo a empresa, os agentes já desperdiçaram 17 anos de tempo de golpistas somados, ao longo de 2,5 milhões de conversas monitoradas. Durante esse processo, eles coletam dados como contas bancárias, carteiras de criptomoeda, números de telefone, sites maliciosos e detalhes sobre os esquemas e marcas usadas pelos criminosos como fachada.
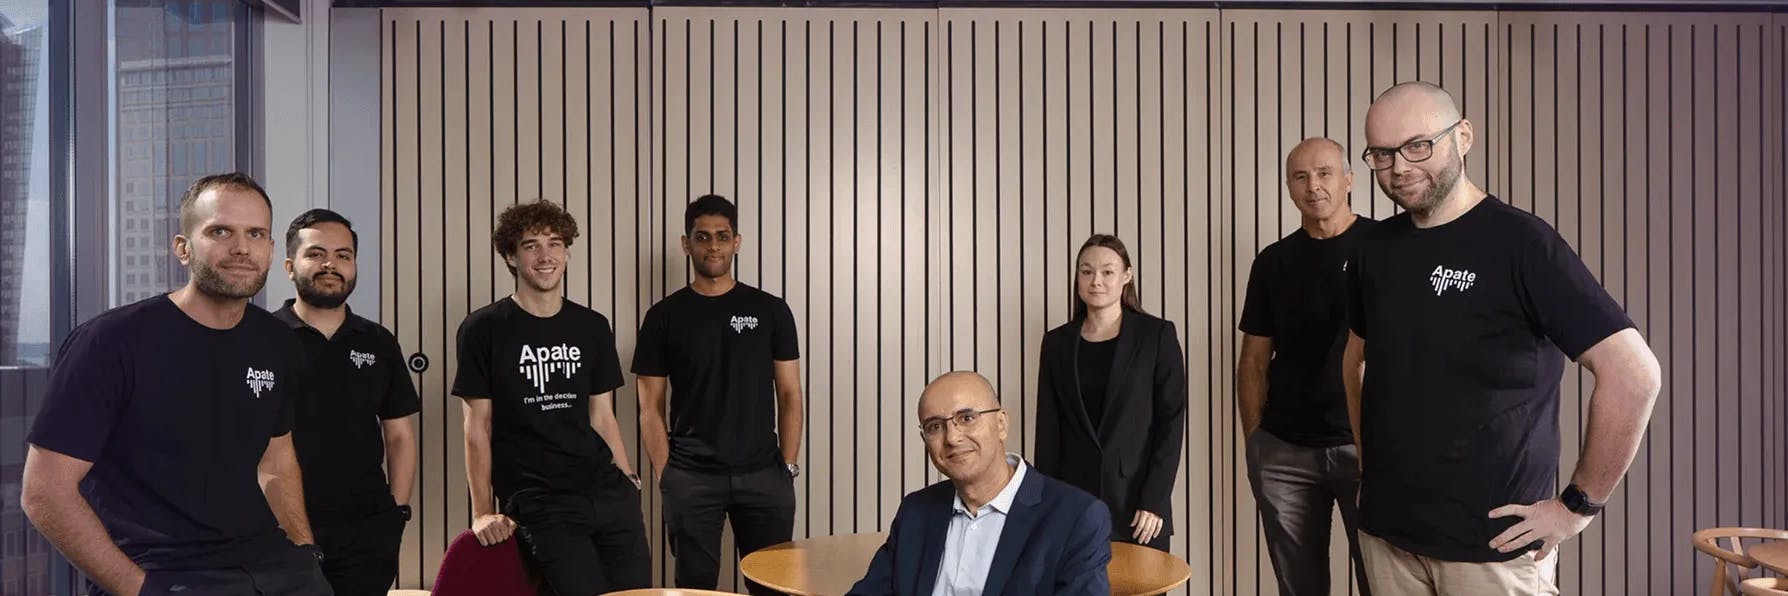 Foto: reprodução/dealroom.co
O fundador e CEO, Dali Kaafar, teve a ideia depois de manter um golpista na linha por 44 minutos durante um piquenique em família — tempo que o criminoso deixou de gastar com uma vítima real. O cofundador e diretor comercial, Brad Joffe, resume a lógica do negócio: "a maioria da indústria trabalha após o fato. Nós vamos direto ao golpista."
Quem é afetado
A Apate.ai já vende essa inteligência para clientes como o Commonwealth Bank of Australia, a operadora de telecomunicações TPG Telecom, agências governamentais australianas e empresas de utilidades públicas. Segundo números divulgados pela própria empresa, a TPG Telecom teria desviado 590 mil chamadas fraudulentas com o serviço, enquanto um banco australiano relatou 76% de redução em perdas reportadas por fraude e a interrupção de 22 campanhas criminosas.
A empresa levantou US$ 8,15 milhões em uma rodada seed em agosto, somando quase US$ 10 milhões captados até agora, com investidores como Lobby Capital, OIF Ventures, Investible, Concept Ventures e Baobab Ventures. Os planos incluem expansão para Londres e reforço da presença nos Estados Unidos — sinal de que esse tipo de inteligência contra fraude pode chegar a mais mercados, inclusive o brasileiro, onde golpes via mensagem e ligação também são endêmicos.
O que fazer agora
- Desconfie de qualquer contato não solicitado pedindo dados bancários, senhas ou códigos de verificação, mesmo que a ligação pareça vir de um número conhecido;
- Não siga links recebidos por SMS, WhatsApp ou e-mail de remetentes desconhecidos;
- Bancos e operadoras brasileiras devem acompanhar esse tipo de tecnologia como fonte de inteligência compartilhada contra fraude, não apenas como ferramenta de bloqueio reativo;
- Golpes continuam migrando para canais digitais à medida que empresas fecham brechas tradicionais — manter ceticismo diante de urgência e pressão emocional ainda é a defesa mais eficaz.