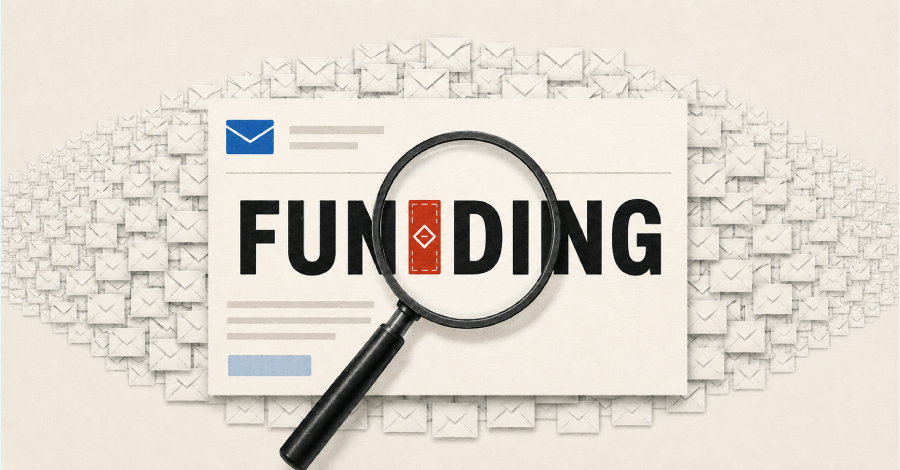
Técnica que escondia comandos de IA agora é usada por spammers
Caracteres Unicode invisíveis criados para manipular assistentes de inteligência artificial estão sendo usados em massa para driblar filtros de spam e phishing por e-mail. A Microsoft já flagrou picos de mais de 2 milhões de mensagens por dia com a técnica.
Por Denise Sampaio · Repórter de Segurança
O que aconteceu
Uma técnica batizada de "ASCII smuggling", usada há cerca de dois anos por pesquisadores para manipular assistentes de inteligência artificial, foi adotada por spammers para enganar filtros de e-mail. A informação é do site Ars Technica, que cruza dados de um alerta da Microsoft publicado em seu blog de segurança.
A técnica explora o "Unicode Tags block", um conjunto de 128 caracteres originalmente criado para marcar idiomas em textos digitais e hoje em desuso. Esses caracteres reproduzem quase perfeitamente o código ASCII tradicional, mas com uma diferença crucial: são lidos por computadores, porém praticamente invisíveis aos olhos humanos.
Na prática, um golpista pode inserir um desses caracteres invisíveis no meio de uma palavra como "funding" (financiamento), quebrando-a em algo como "fun[caractere invisível]ding". Para quem lê o e-mail, o texto continua parecendo normal. Mas para os sistemas automatizados que analisam padrões de texto — filtros antispam, classificadores de machine learning ou modelos de linguagem —, a palavra fica fragmentada e escapa da detecção.
A técnica ficou conhecida em pesquisas de segurança de IA como forma de tornar mais furtivos os chamados "prompt injections": instruções maliciosas escondidas em documentos, e-mails ou páginas web, invisíveis para o usuário, mas processadas normalmente por assistentes de IA que analisam esse conteúdo.
Quem é afetado
Segundo a Microsoft, o volume de detecções de assinaturas de ASCII smuggling pelo Microsoft Defender for Office saltou de uma média de 5 mil a 21 mil por dia para mais de 1,3 milhão em um único dia no início de fevereiro de 2026, chegando a picos acima de 2,3 milhões de mensagens diárias. A atividade intensa durou até maio, concentrada em dias úteis.
A empresa vinculou a campanha a uma operação de phishing com iscas financeiras — usando dezenas de domínios fake com nomes como "guardiangrowthfunding" e "digitalcapitalboost" — já mapeada anteriormente pela Fortra, empresa de segurança que monitora ameaças a e-mail corporativo. O alvo inicial parece ter sido solicitantes de empréstimos ligados à Small Business Administration (SBA) dos Estados Unidos, mas a técnica pode ser aplicada a qualquer campanha de spam ou phishing.
O que fazer agora
A Microsoft afirma que 99% das mensagens maliciosas continuaram sendo barradas por outras camadas de defesa, como reputação de remetente, análise de IP, autenticação de domínio e classificadores de machine learning — ou seja, o truque do Unicode sozinho não é garantia de sucesso para o golpista.
Ainda assim, vale reforçar cuidados básicos:
- Desconfie de e-mails com ofertas de crédito, financiamento ou empréstimo não solicitadas, mesmo que pareçam bem escritos;
- Não clique em links de domínios pouco conhecidos citados nesses e-mails;
- Empresas que lidam com moderação de conteúdo ou filtros automatizados devem normalizar caracteres Unicode invisíveis antes de aplicar regras de busca por palavra-chave;
- Times de segurança podem tratar alta incidência de caracteres da faixa Unicode Tags como sinal de alerta, já que seu uso legítimo é raríssimo.