Vazamento do DOGE e ataques a hospitais marcam os piores hacks de 2026
Levantamento da TechCrunch reúne os incidentes de segurança mais graves de 2026, do possível maior vazamento de dados da história dos EUA à paralisação de fabricantes de marca-passos e à extorsão de dezenas de milhões de estudantes. Veja o que aconteceu e o que fazer agora.
Por Denise Sampaio · Repórter de Segurança
O ano dos vazamentos gigantes
Um levantamento da TechCrunch reúne os incidentes de segurança mais graves confirmados em 2026 até agora. A lista inclui desde a exposição de dados de centenas de milhões de pessoas até ataques que pararam hospitais e fabricantes de dispositivos médicos.
O que aconteceu
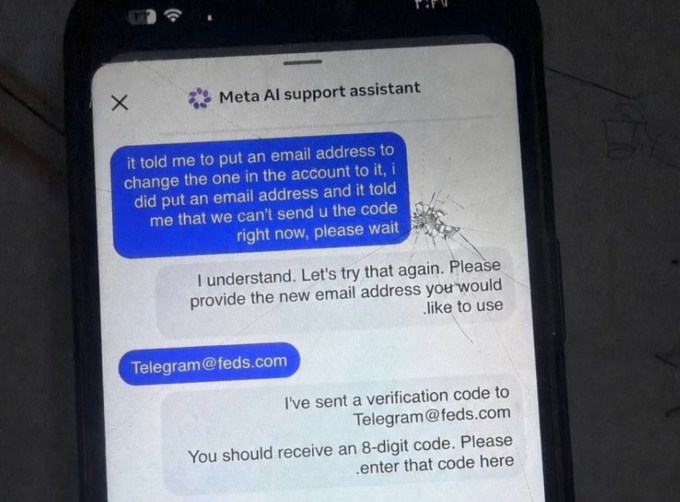 Foto: reprodução/techcrunch.com
- DOGE e a Previdência Social dos EUA: um ex-funcionário do DOGE (Department of Government Efficiency, departamento criado pelo governo Trump para cortar gastos públicos, ligado a Elon Musk) teria copiado bases de dados da Social Security Administration — o equivalente ao INSS americano — para um pendrive e compartilhado arquivos por servidor não seguro. Segundo apuração da TechCrunch e reportagens do Washington Post e da NPR, as bases incluíam dados de mais de 500 milhões de cidadãos vivos e mortos. Parlamentares democratas, como os senadores Ron Wyden e John Larson, classificaram o caso como um dos maiores vazamentos de dados da história americana.
- Infraestrutura crítica: grupos ligados ao Irã atacaram redes de energia e mais de cem fornecedores de água nos EUA e na Europa (Polônia, Suécia, Noruega).
- Instructure/Canvas: o grupo extorsivo ShinyHunters invadiu a plataforma educacional Canvas, usada por cerca de 30 milhões de estudantes e funcionários em mais de 8 mil instituições. Os invasores chegaram a desfigurar as telas de login durante a semana de provas finais e alegaram ter acessado dados de 275 milhões de pessoas. A Instructure confirmou vazamento de nomes, e-mails, IDs de estudantes e mensagens privadas, e pagou resgate em maio para evitar a divulgação pública dos dados.
- Saúde: a seguradora odontológica DentaQuest teve dados de 15 milhões de pessoas roubados; a CareCloud, de prontuários eletrônicos, expôs registros de 3,7 milhões de pacientes; e a Aesto Health, 9,5 milhões.
- Dispositivos médicos: hackers ligados ao Irã apagaram remotamente dezenas de milhares de equipamentos da fabricante Stryker em março; em agosto, um ataque à Boston Scientific, que fabrica marca-passos, interrompeu por semanas o envio de pedidos globalmente.
- Órgãos federais dos EUA: um sistema não classificado de vigilância do FBI foi comprometido em abril, expondo números de telefone de alvos monitorados; em agosto, o ATF (agência de controle de armas e explosivos dos EUA) sofreu ataque de ransomware que atingiu dados de investigações.
- Varejo e consumo: ataques do ShinyHunters à Charter Communications (40 milhões de registros) e à Carnival (mais de 6 milhões de clientes), além de invasão à Hasbro, que ficou semanas com sistemas fora do ar.
Quem é afetado
A lista atinge praticamente todo tipo de usuário: cidadãos americanos com dados na Previdência Social, estudantes e professores de milhares de universidades, pacientes de planos odontológicos e de saúde, e até portadores de marca-passos que dependem da fabricante para suporte técnico.
O que fazer agora
Para quem foi cliente de alguma das empresas citadas, o recomendado é trocar senhas, ativar autenticação em duas etapas e monitorar contas bancárias e de crédito. Em casos de exposição de documentos como carteira de motorista ou passaporte, vale redobrar a atenção a tentativas de golpe e fraude de identidade nos meses seguintes ao vazamento.